


Information Security Services
Gör informationssäkerhet till en naturlig del av verksamheten
NIS2 och ISO 27001 kräver mer än bara policyer. Cerivo Information Security Services hjälper er att förstå era risker, tydliggöra ansvarsfördelningen och åtgärda bristerna, med specialiststöd inom ISMS, riskbedömningar och revisionsförberedelser.
Prata med vårt Information Security-teamVar börjar ni med NIS2 och ISO 27001?
Vilka krav gäller?
Var finns de största bristerna?
Vad behöver åtgärdas först?
Hur visar ni att rätt säkerhetsåtgärder finns på plats?
Vi utgår från er organisation som den ser ut idag.
Sedan tar vi fram en praktisk väg framåt utifrån de krav som gäller för er, er riskprofil och era resurser.
Så kan vi hjälpa er
NIS2-compliance
Få stöd hela vägen, från första gapanalys till implementering och löpande uppföljning.
Vi kan kartlägga er nuvarande styrning, era policyer, ansvarsfördelning och säkerhetsåtgärder, identifiera de viktigaste bristerna och hjälpa er att bygga upp den struktur som krävs.
Implementering av ISO 27001
Bygg upp de strukturer, processer och den dokumentation som behövs på vägen mot ISO 27001.
Våra specialister har praktisk erfarenhet av ISMS och hjälper er att omsätta standardens krav i ett arbetssätt som fungerar i praktiken.
Riskbedömningar och ISMS
Bygg upp ett strukturerat arbetssätt för att hantera informationssäkerhetsrisker inom ert ledningssystem för informationssäkerhet (ISMS).
Vi hjälper er att etablera styrning, riskbedömningar, ansvarsfördelning, policyer och rutiner, så att informationssäkerhet blir en naturlig del av den dagliga verksamheten.
Förberedelser för ISAE 3402
Få stöd av våra specialister i förberedelserna inför en ISAE 3402-revision. Vi hjälper er att förstå kraven och vad som behöver göras för att organisationen ska vara redo.
Från gapanalys till löpande uppföljning
Vårt arbetssätt ger er en tydlig plan för hur ni går från identifierade brister till konkreta åtgärder och löpande uppföljning.
Compliance som håller för granskning
Informationssäkerhet handlar inte bara om att ha säkerhetsåtgärder på plats. Ni behöver också kunna visa vad ni gör.
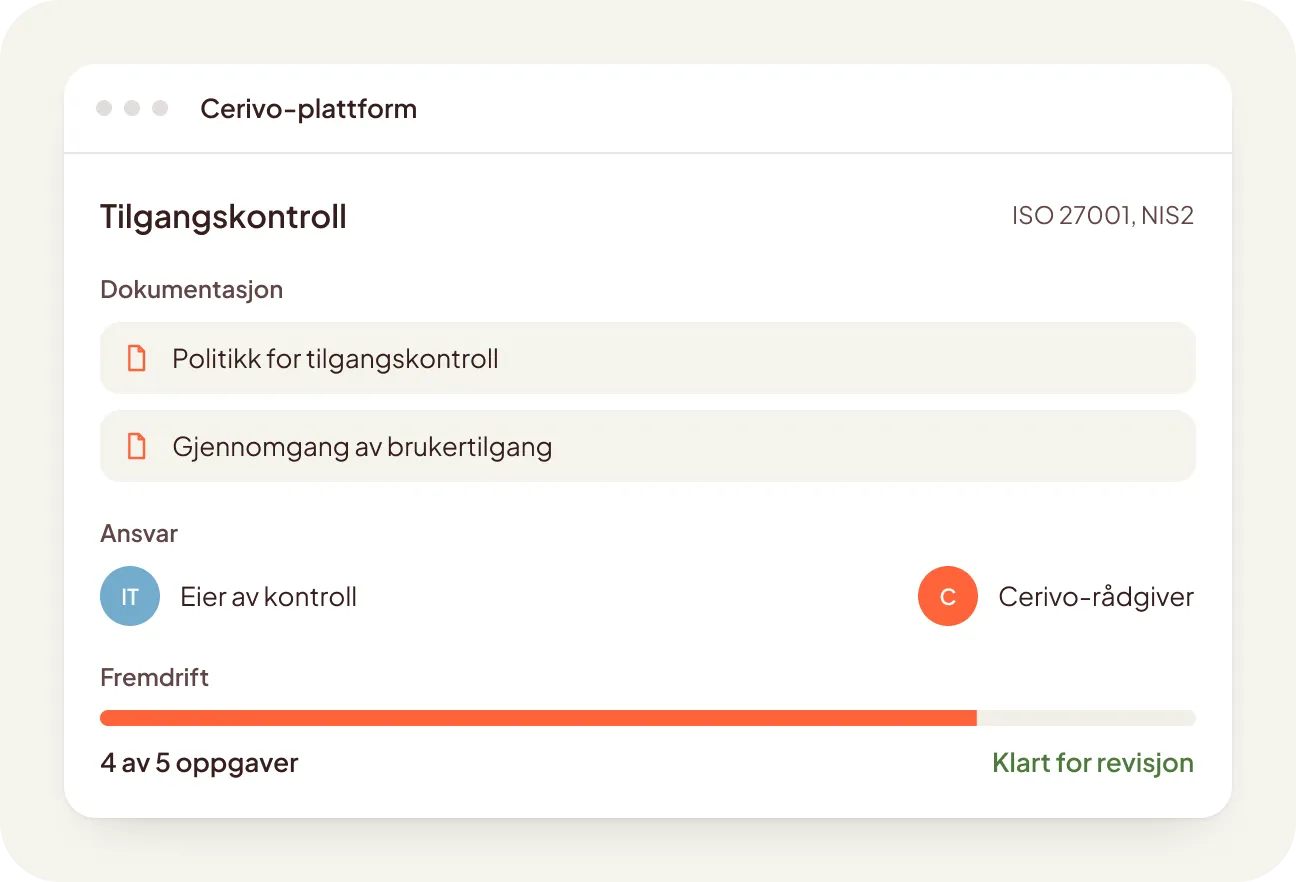
Cerivo-plattformen stöttar arbetet genom hela processen och samlar dokumentation, ansvar och uppföljning på ett ställe.
Det ger ert team bättre överblick och gör det enklare att hålla arbetet uppdaterat över tid.
Specialisterna bakom ert informationssäkerhetsarbete
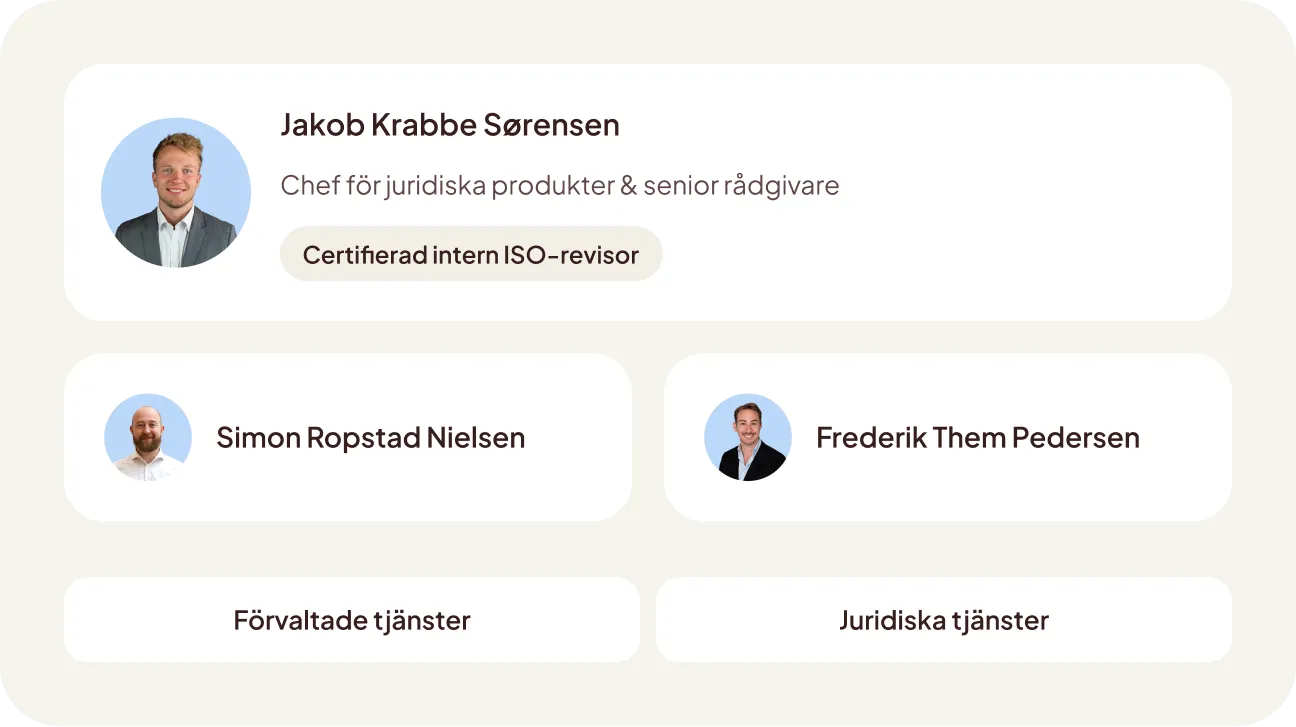
Information Security Services leds av Jakob Krabbe Sørensen, Head of Legal Product & Senior Advisor.
Jakob är jurist och Cerivos NIS2-specialist. Han har erfarenhet av ISO-standarder, ledningssystem för informationssäkerhet (ISMS) och GDPR. Han är certifierad ISO Internal Auditor och har mer än fem års arbetserfarenhet inom compliance.
Simon Ropstad Nielsen och Frederik Them Pedersen medverkar också i våra informationssäkerhetsprojekt, och bidrar med kompetens från både Managed Services och Legal Services.
Möt teamet