


NIS2-samsvar uten duplikatdokumentasjon
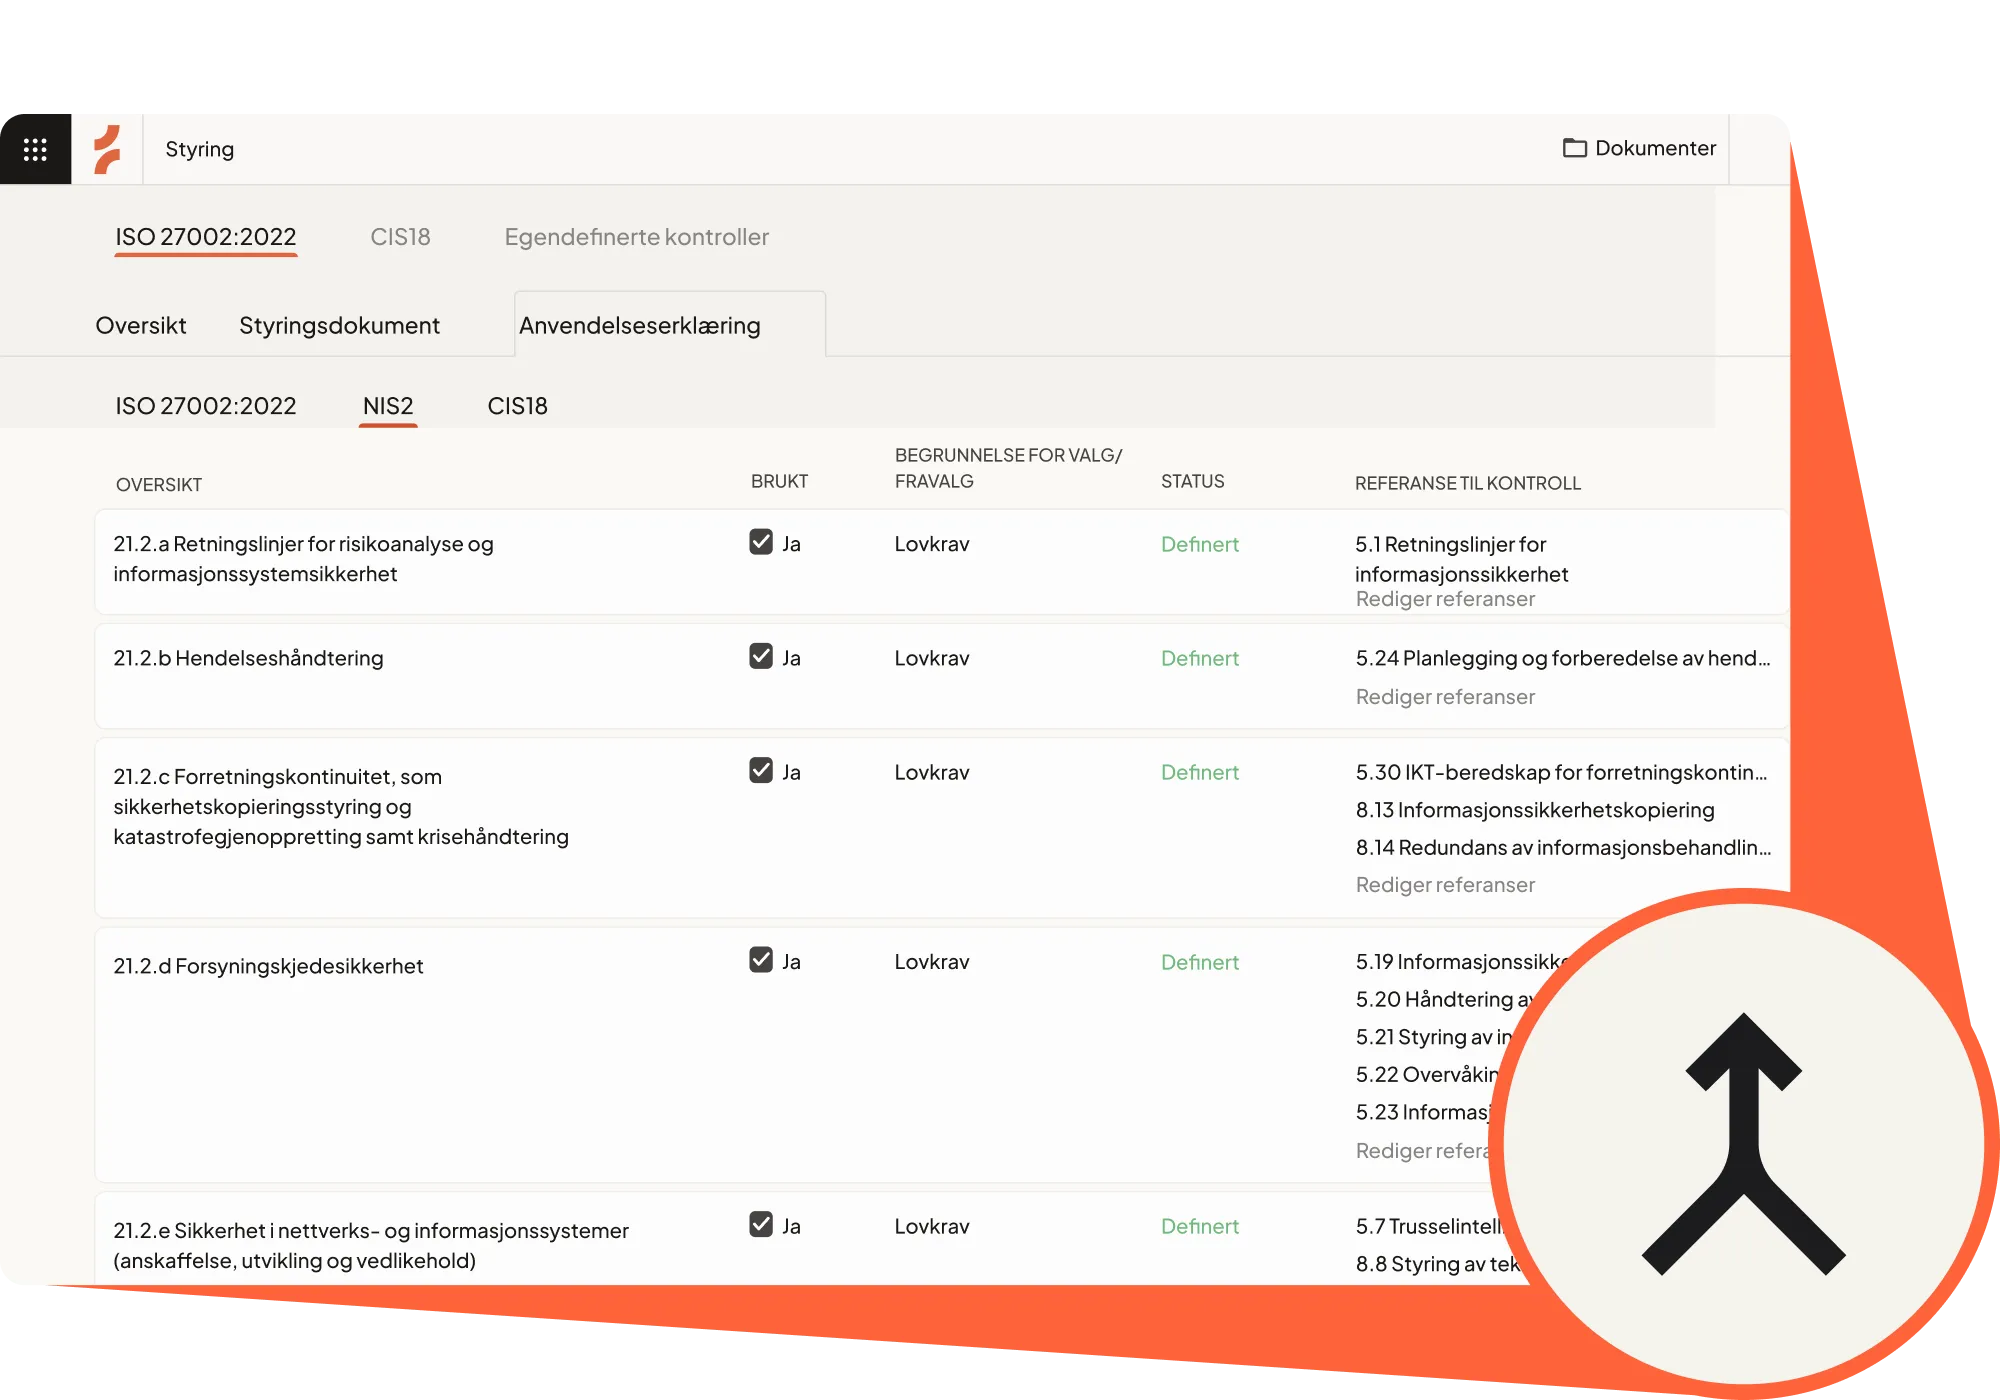
Oppfyll NIS2-kravene uten å starte på nytt. Cerivo kobler artikkel 21 direkte til ISO 27002-kontroller, slik at dere kan lukke de riktige gapene, gjenbruke det dere allerede har og ha kontroll på compliance innen cybersikkerhet.
NIS2 handler om mer enn samsvar
Det handler om å kunne dokumentere at cybersikkerhet håndteres på en konsistent måte, at risiko er forstått, og at ledelsen har oversikt over det som er viktig.
Det er vanskelig når dokumentasjon, retningslinjer, risiko, kontroller og ansvar er spredt på ulike, uavhengige systemer.
Cerivo samler alt på ett sted, slik at det blir enklere å forstå hva som kreves, følge fremdriften og dokumentere etterlevelse gjennom relevant dokumentasjon.
Hvorfor organisasjoner velger Cerivo for NIS2
Gjenbruk eksisterende dokumentasjon og kontroller
Koble tiltakene i NIS2 artikkel 21 direkte til kontroller i ISO/IEC 27002:2022. Gjenbruk eksisterende retningslinjer, kontroller og dokumentasjon, og identifiser kun de områdene der det fortsatt er behov for oppfølging.
Spor NIS2-implementeringen din
Følg fremdriften for de enkelte NIS2-tiltakene med løpende statusoppdateringer og rapportering. Bygg videre på eksisterende kontroller i stedet for å starte fra bunnen av, slik at teamet kan fokusere på det som gjenstår.
Koordinere arbeidet på tvers av teamene
Tildel oppgaver, følg opp ansvar, hold oversikt over frister og sørg for fremdrift i implementeringen. Etiketter, filtre og statusoppfølging gjør det enklere å samarbeide på tvers av sikkerhet, compliance og resten av virksomheten.
Vurder cybersikkerhetsrisikoer
Identifiser og vurder risiko knyttet til kritiske systemer, leverandører og virksomheten. Cerivo støtter strukturerte risikovurderinger som gir et solid grunnlag for å iverksette målrettede kontroller og risikoreduserende tiltak.
Arbeid på tvers av flere rammeverk
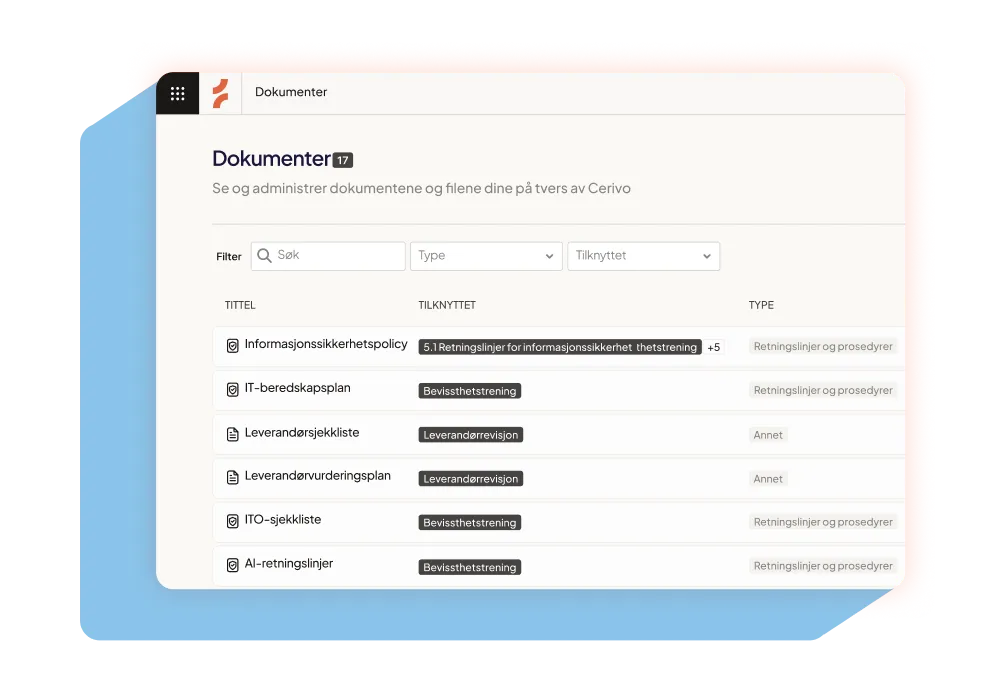
Dokumenter kontrollene én gang og gjenbruk dem på tvers av NIS2, ISO/IEC 27001, ISO/IEC 27002 og andre rammeverk. Filtrer visningen etter rammeverk, samtidig som du opprettholder ett samlet og sammenhengende sett med kontroller og dokumentasjon.
Vær klar for revisjon
Se din Statement of Applicability (SoA), generer rapporter for ledelsen og eksterne revisorer, og oppretthold en oppdatert oversikt over compliance-statusen etter hvert som implementeringen skrider frem.
Bygget for den daglige virkeligheten av NIS2
Implementering av NIS2 er ikke et engångsprosjekt.
Det er et kontinuerlig arbeid som samler sikkerhet, risiko, styring og ledelse. Kravene utvikler seg, ansvaret er fordelt på tvers av team, og fremdriften må være synlig også lenge etter at den første implementeringen er fullført.
Cerivo er utviklet for å støtte din hverdag.
Med én tilkoblet plattform kan du:
- Kartlegg artikkel 21-tiltak til ISO/IEC 27002:2022-kontroller
- Gjenbruk eksisterende retningslinjer, kontroller og dokumentasjon på tvers av rammeverk.
- Identifiser og vurder risikoer knyttet til kritiske systemer og leverandører.
- Spor implementeringsfremdriften mot individuelle NIS2-tiltak.
- Hold kontinuerlig oversikt over NIS2-beredskapen din.
Mindre dobbeltarbeid, større synlighet og mer trygghet etter hvert som samsvarsprogrammet ditt utvikler seg.
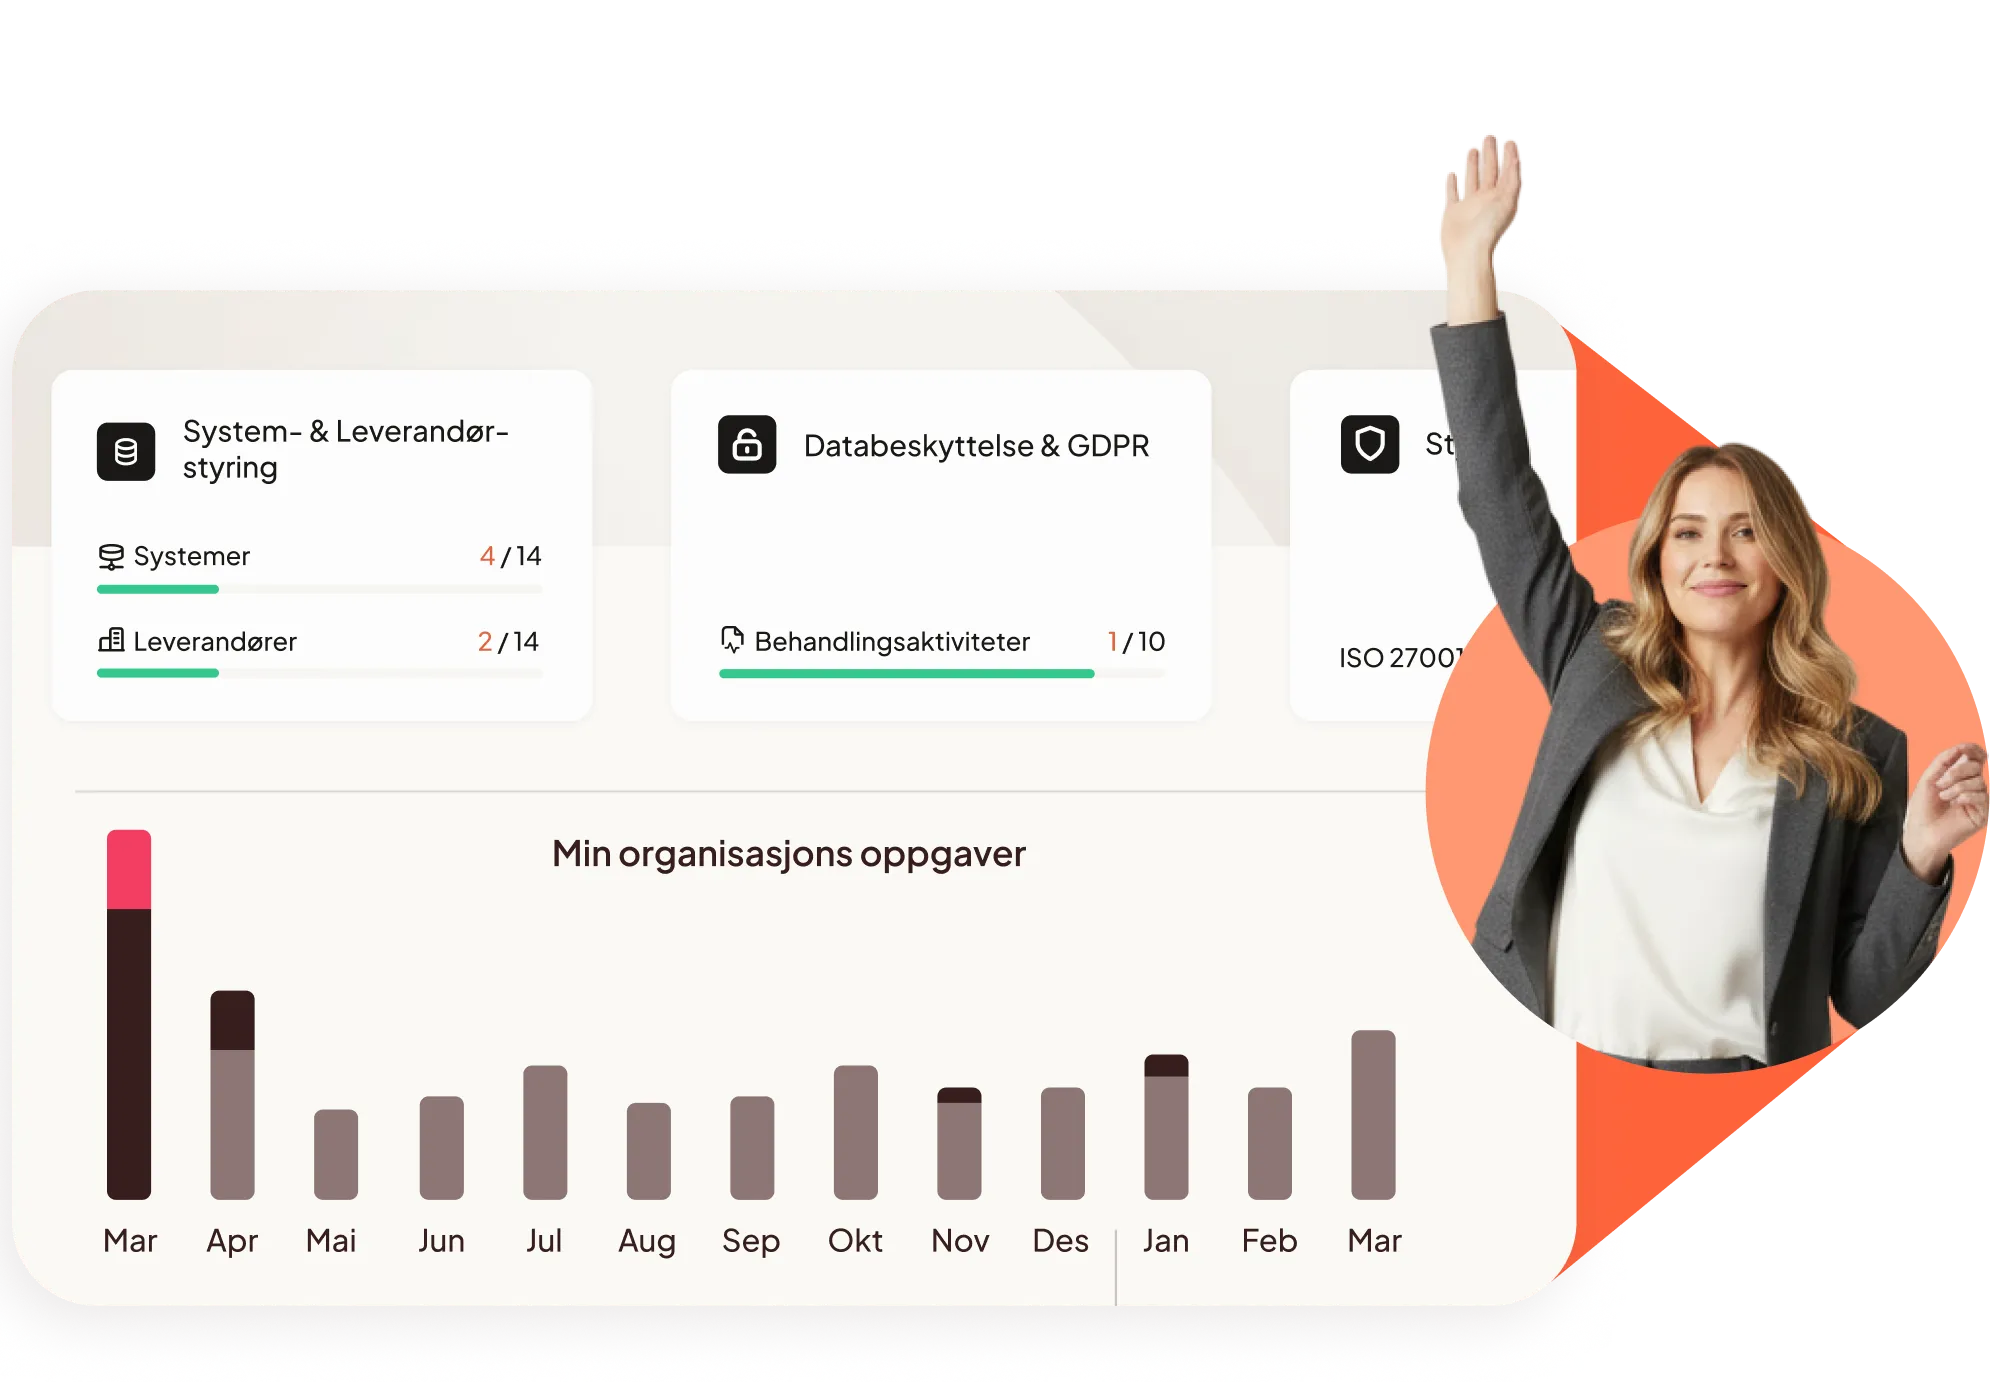
Gjør NIS2 til en del av den daglige driften
NIS2 bør ikke bli et nytt, separat complianceprosjekt.
Cerivo integrerer NIS2 i de eksisterende styringsprosessene deres, slik at implementeringen blir en del av måten virksomheten allerede jobber på.
Det betyr at dere kan:
- Fordel ansvar på tvers av teamene.
- Hold dokumentasjonen tilkoblet.
- Spor implementeringen etter hvert som arbeidet skrider frem.
- Oppretthold oversikt over dine compliance-aktiviteter.
Bygg videre på compliance-arbeidet du allerede har fullført
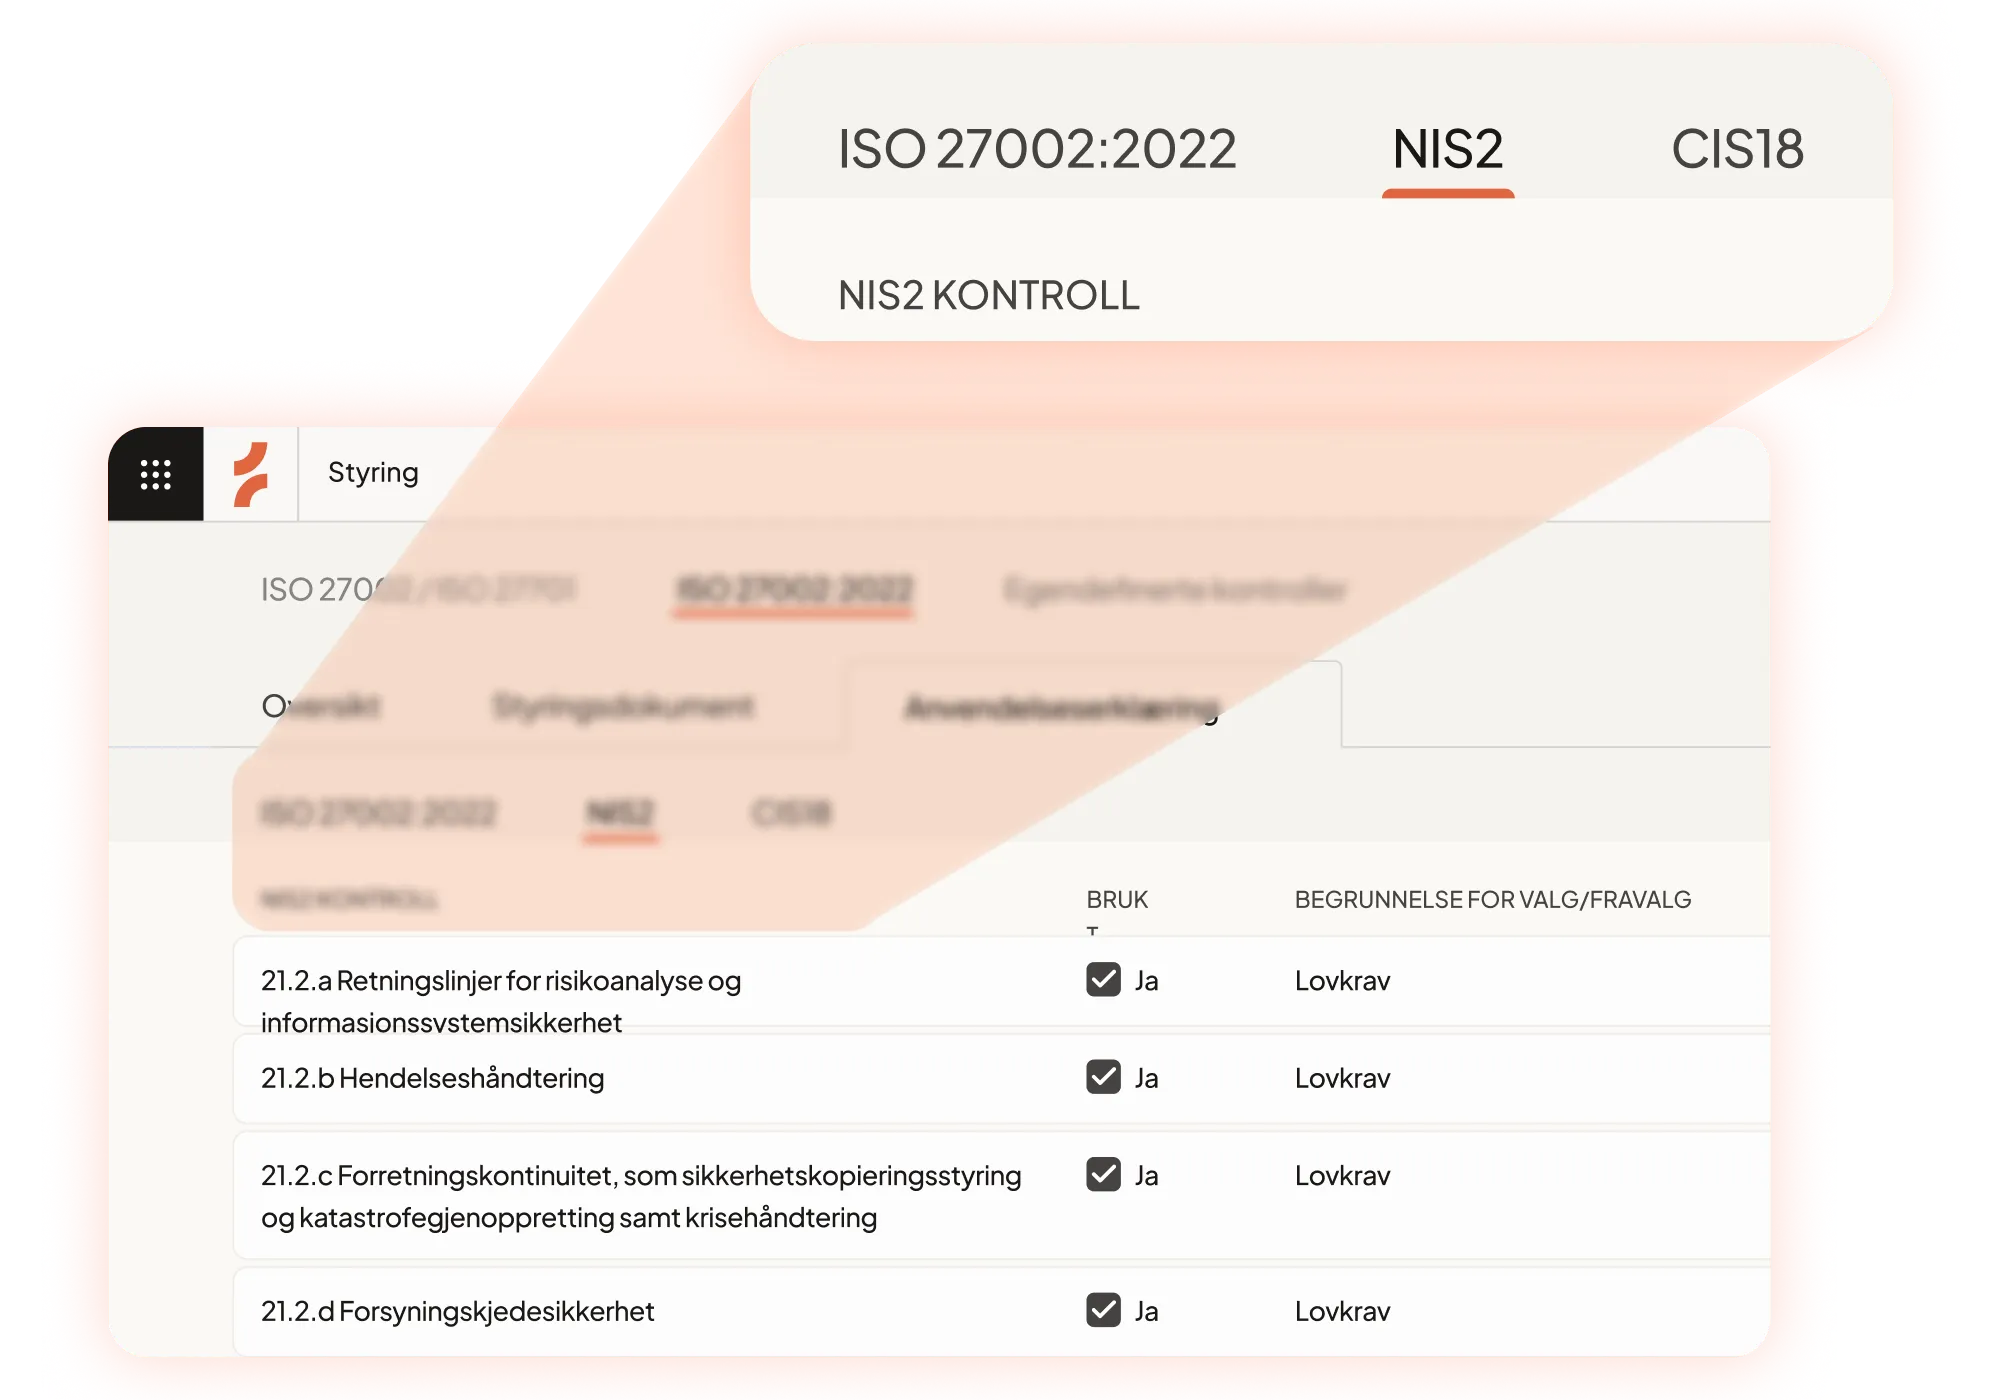
Hvis virksomheten din allerede har et rammeverk for informasjonssikkerhet på plass, trenger du ikke å starte fra bunnen av. Cerivo kobler tiltakene i artikkel 21 direkte til kontroller i ISO/IEC 27002:2022, slik at du kan:
- Gjenbruk eksisterende kontroller og retningslinjer.
- Se koblingene direkte i din Statement of Applicability (SoA).
- Identifiser kun hullene som trenger oppmerksomhet.
- Administrer flere rammeverk uten duplisering.
Gjør lederansvar om til daglig styring
NIS2 legger større ansvar på ledelsen, men ansvar forutsetter god oversikt. Cerivo gir ledelsen et tydelig bilde av fremdriften i compliancearbeidet gjennom helhetlig rapportering og styringsdokumentasjon.
Du kan:
- Generere rapporter for ledelsen og eksterne revisorer.
- Dokumenter styringsaktiviteter og -beslutninger.
- Demonstrer hvordan compliance-arbeidet går over tid.
Viktige funksjoner
NIS2-rammeverket
Forhåndsdefinerte NIS2-tiltak i tråd med direktivet, klare til å støtte implementeringen fra første dag.
ISO/IEC 27002-kartlegging
Tilpass artikkel 21-tiltakene til ISO/IEC 27002:2022-kontroller og bygg videre på ditt eksisterende rammeverk.
Erklæring om anvendelighet (SoA)
Se NIS2-tiltak og ISO-kontroller sammen med implementeringsstatus og støttende bevis.
Risiko- og leverandørvurderinger
Identifiser og vurder risikoer på tvers av kritiske systemer og leverandører for å prioritere tiltak og styrke compliance med regler for cybersikkerhet.
Oppgavehåndtering
Tildel eiere, forfallsdatoer og ansvar på tvers av teamene for å holde implementeringen i gang.
Fremdrift og rapportering
Overvåk beredskapen mot individuelle NIS2-tiltak og generer rapporter for ledelsen og revisorer.
Kryssrammestyring
Håndter NIS2 sammen med ISO 27000-serien, CIS 18, ISAE 3000, GDPR, NIST, AI-forordningen og virksomhetens egne krav, alt i én plattform.
Dokumentasjon og bevis
Gjenbruk eksisterende retningslinjer og kontroller på tvers av rammeverk, og sørg for at compliance-dokumentasjonen er direkte knyttet til NIS2-tiltakene dine.
Samarbeid i flere team
Samle sikkerhet, compliance, risiko og ledelse med felles oversikt og tydelig ansvarsfordeling.
Én plattform. Sikker NIS2-samsvar.
Cerivo samler NIS2-compliance, styring, risiko og kontroller i én integrert plattform. Gjenbruk eksisterende ISO/IEC 27001-kontroller, reduser dobbeltarbeid og hold fremdriften i implementeringen.
Vit hvor du står. Handle ut fra det som betyr noe. Vær forberedt på hva som kommer etterpå.
Ofte stilte spørsmål

NIS2-direktivet er EUs regelverk for cybersikkerhet, utviklet for å styrke cybermotstandsdyktigheten på tvers av samfunnskritiske og viktige sektorer. Direktivet stiller krav til risikostyring innen cybersikkerhet, styring og kontroll, hendelsesrapportering, forretningskontinuitet, sikkerhet i leverandørkjeden og ledelsens ansvar. Virksomheter som omfattes av direktivet, må kunne dokumentere at egnede tiltak er på plass for å håndtere cyberrisiko og opprettholde operasjonell motstandsdyktighet.
NIS2 gjelder for mellomstore og store virksomheter som opererer i sektorer EU har definert som samfunnskritiske eller viktige. Dette omfatter blant annet energi, helse, transport, industri, finansielle tjenester, digital infrastruktur, offentlig forvaltning, vannforsyning og IKT-tjenester. Virksomheter kan også bli berørt gjennom krav fra kunder eller leverandørkjeden, selv om de ikke er direkte omfattet av direktivet.
NIS2 krever at virksomheter iverksetter egnede tiltak for cybersikkerhet og styring. Dette omfatter risikostyring, sikkerhetsretningslinjer, hendelsesrapportering, forretningskontinuitet, sikkerhet i leverandørkjeden, tilgangsstyring, sårbarhetshåndtering og oppfølging fra ledelsen. Virksomhetene må også kunne dokumentere hvordan tiltakene er implementert og vedlikeholdes over tid.
ISO/IEC 27001 gir et solid grunnlag for NIS2, men dokumenterer ikke automatisk etterlevelse av direktivet. Mange av kontrollene samsvarer tett med NIS2-tiltakene, noe som betyr at virksomheter ofte kan bygge videre på sitt eksisterende styringssystem for informasjonssikkerhet (ISMS) i stedet for å starte fra bunnen av. Cerivo kobler tiltakene i NIS2 artikkel 21 direkte til kontroller i ISO/IEC 27002:2022, slik at det blir enklere å identifisere gap og gjenbruke eksisterende dokumentasjon.
Med Cerivo, ja. Mange virksomheter har allerede retningslinjer, kontroller, prosedyrer og tilhørende dokumentasjon som kan gjenbrukes for NIS2. Cerivo kobler NIS2-tiltakene til det eksisterende rammeverket for informasjonssikkerhet, slik at dere kan bygge videre på arbeidet som allerede er gjort, i stedet for å opprette ny dokumentasjon for enda et rammeverk.
Cerivo gir deg én sammenhengende plattform for å håndtere NIS2-implementeringen. Du kan koble NIS2-tiltak til ISO/IEC 27002-kontroller, følge fremdriften i implementeringen, tildele oppgaver, vurdere risiko, generere Statement of Applicability (SoA), gjenbruke eksisterende dokumentasjon og utarbeide rapporter for ledelsen og eksterne revisorer.
Cerivo gir deg dashbord og rapporter som viser fremdriften for de enkelte NIS2-tiltakene. Dette gir teamet en løpende oversikt over hva som er gjennomført, hva som gjenstår og hvor godt forberedt virksomheten er, slik at dere kan prioritere arbeidet og dokumentere fremdrift over tid.
Ja. Cerivo gjør det mulig å håndtere NIS2 sammen med ISO/IEC 27001, ISO/IEC 27002, CIS Controls, ISAE 3000 og interne kontrollrammeverk. Kontroller kan gjenbrukes på tvers av flere rammeverk, noe som reduserer dobbeltarbeid og samtidig sikrer konsistens.
Ja. Cerivo hjelper virksomheter med å identifisere og vurdere risiko knyttet til kritiske systemer og leverandører som en del av NIS2-implementeringen. Dette støtter direktivets vektlegging av sikkerhet i leverandørkjeden og gir teamene bedre oversikt over risiko knyttet til tredjeparter.
En Statement of Applicability (SoA) dokumenterer hvilke sikkerhetskontroller som gjelder for virksomheten, hvordan de er implementert, og eventuelle begrunnede unntak. I Cerivo kan du se NIS2-tiltak sammen med kontroller fra ISO/IEC 27002:2022 i din SoA, slik at du får en tydelig oversikt over implementeringsstatus og tilhørende dokumentasjon.
Cerivo lar deg gjenbruke eksisterende retningslinjer, kontroller og dokumentasjon på tvers av flere rammeverk. I stedet for å vedlikeholde separat dokumentasjon for NIS2 og ISO/IEC 27001, kan du håndtere dem samlet i én plattform, redusere dobbeltarbeid og samtidig sikre bedre konsistens.
NIS2 legger større ansvar på ledelsen for styring av cybersikkerhet. Cerivo støtter dette med dashbord, implementeringsrapporter, styringsdokumentasjon og rapporter som gir ledelsen en tydelig oversikt over fremdriften i compliancearbeidet og virksomhetens beredskap.
Å håndtere NIS2 på tvers av regneark, e-poster og separate dokumenter blir raskt krevende når kravene utvikler seg. En GRC-plattform (Governance, Risk and Compliance) samler kontroller, risiko, dokumentasjon, oppgaver og rapportering på ett sted, slik at det blir enklere å koordinere arbeidet, dokumentere etterlevelse og opprettholde oversikt på tvers av virksomheten.
Tidslinjen for implementeringen varierer avhengig av virksomhetens størrelse, eksisterende sikkerhetsnivå og nåværende complianceprogram. Virksomheter som allerede har et etablert ISO/IEC 27001-rammeverk, kan ofte fremskynde implementeringen ved å gjenbruke eksisterende kontroller, retningslinjer og dokumentasjon.
Et godt utgangspunkt er å vurdere eksisterende kontroller opp mot NIS2-tiltakene, identifisere eventuelle gap og lage en plan for å håndtere dem. Cerivo hjelper virksomheter med å koble eksisterende kontroller til NIS2-kravene, vurdere risiko, følge fremdriften og opprettholde en løpende oversikt over hvor godt forberedt virksomheten er på implementeringen.
Klar til å styrke risikostyringen din?
Cerivo er den samlede GRC-plattformen som hjelper virksomheter med å jobbe trygt og med oversikt. Vi gjør komplekse krav om til gode og pålitelige rutiner, og risiko om til beredskap.