


Personvern og databeskyttelse, tydeliggjort
Cerivo hjelper deg med å håndtere GDPR og personvern i ett sammenhengende system, inkludert behandlingsprotokoll (RoPA), personvernkonsekvensvurderinger (DPIA), forespørsler fra registrerte, leverandørrisiko og tilhørende dokumentasjon. Slik kan teamet beholde kontrollen, redusere manuelt arbeid og dokumentere etterlevelse med trygghet.
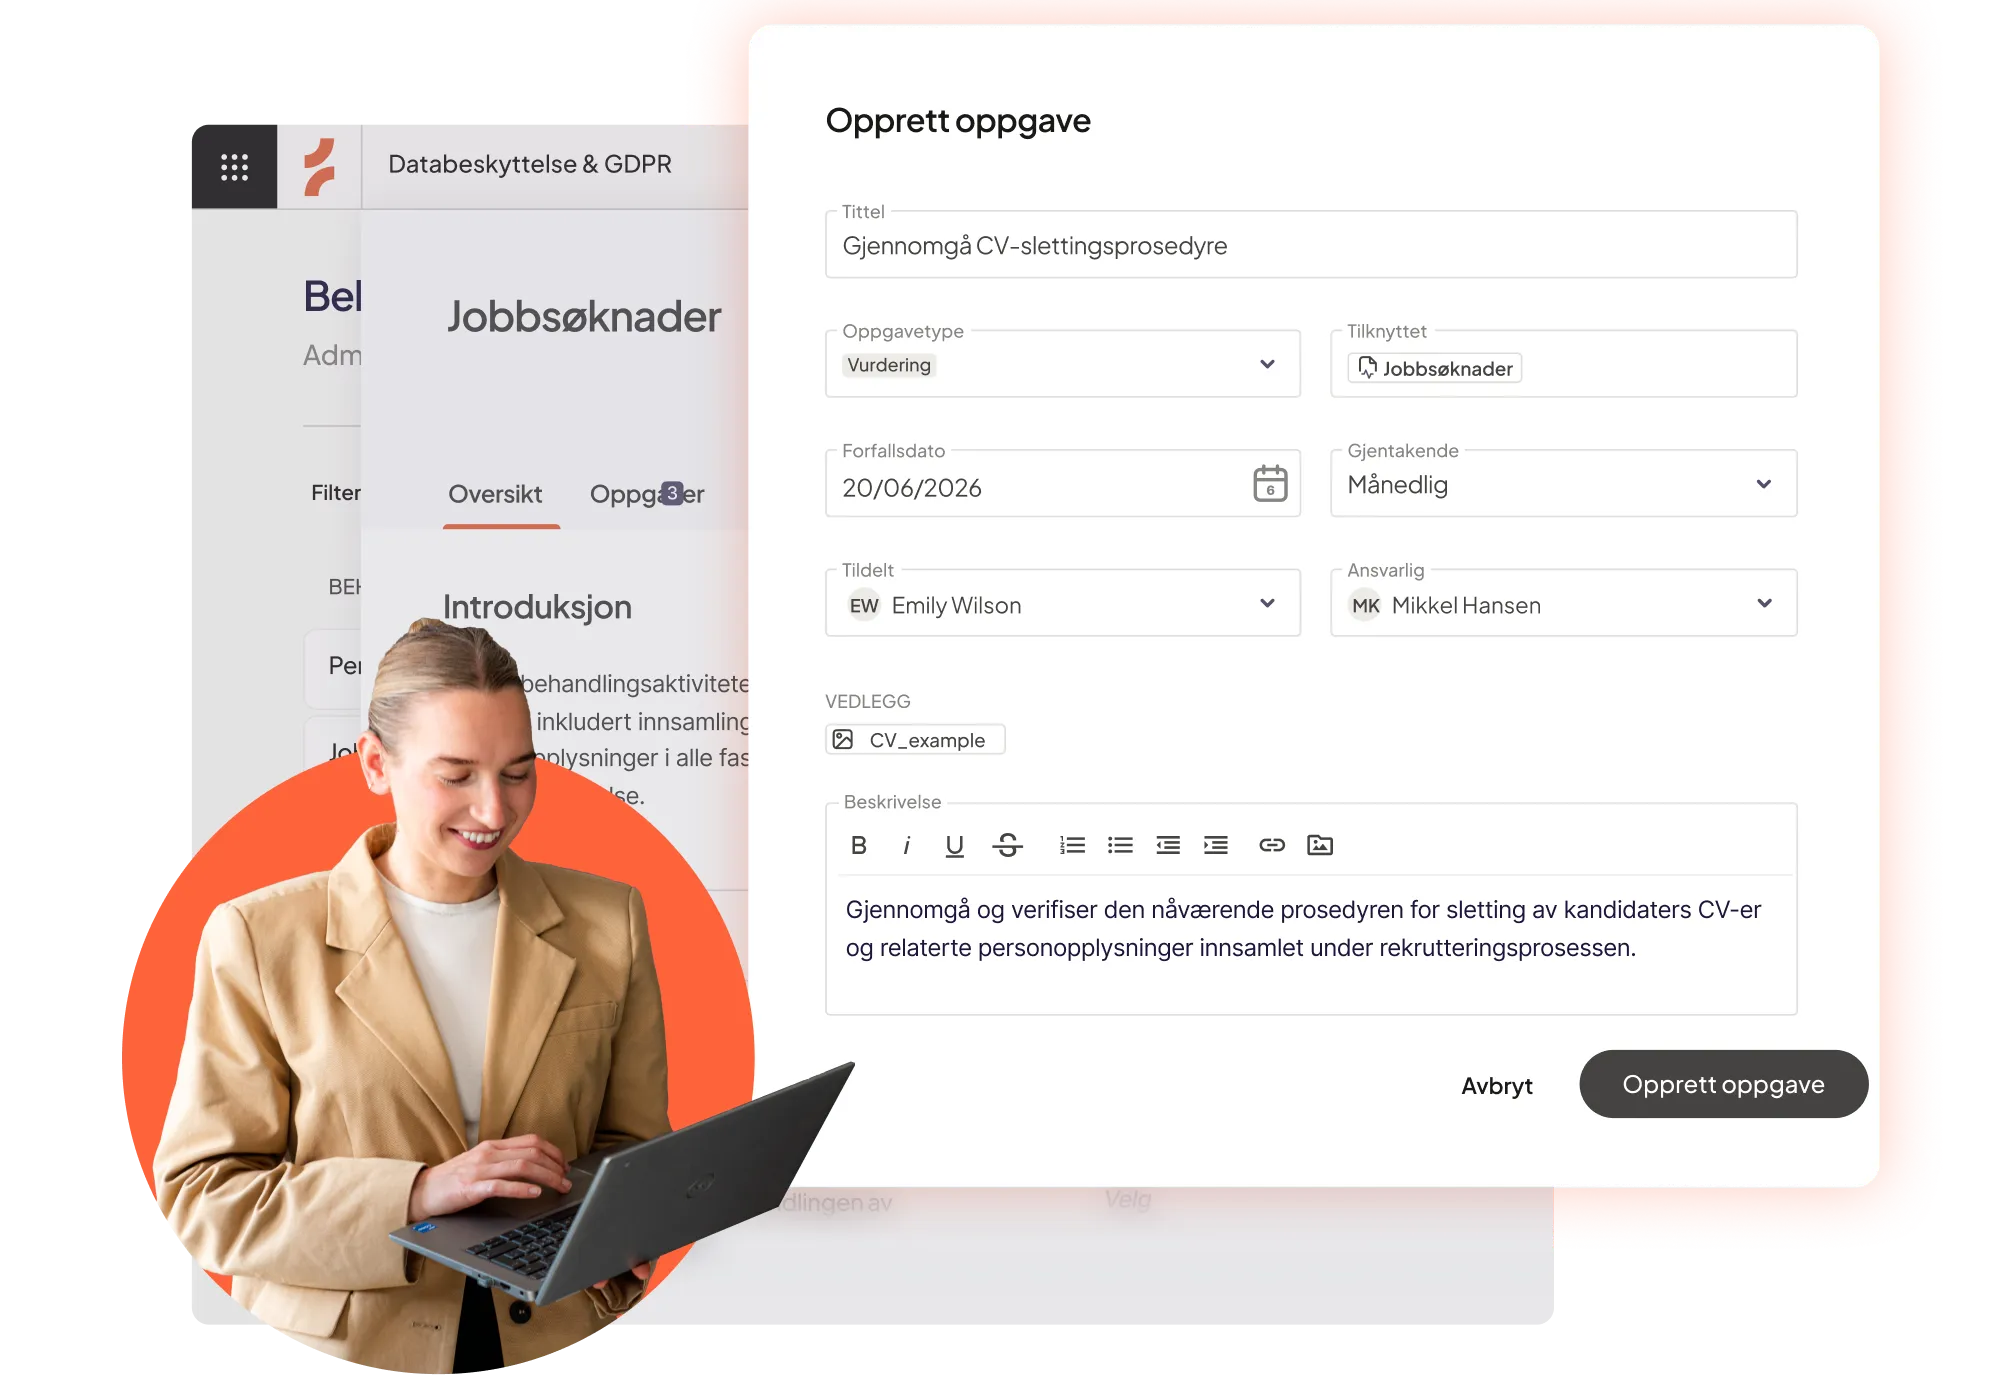
Hold kontroll over personvernprogrammet ditt
Personvernarbeid sprer seg ofte på tvers av dokumenter, regneark og frakoblede verktøy. Registreringer blir utdaterte, prosesser varierer mellom team, og rapportering blir tidkrevende.
Cerivo samler arbeidet ditt med personvern og databeskyttelse i ett oversiktlig system. Du kan kartlegge behandlingsaktiviteter, håndtere risiko, håndtere forespørsler og holde dokumentasjon oppdatert, uten å miste oversikten.
Når alt er koblet sammen, blir det enklere å etterleve reglene – og vise at du gjør det.
Hva Cerivo hjelper deg med
Før en tydelig oversikt over behandlingsaktiviteter
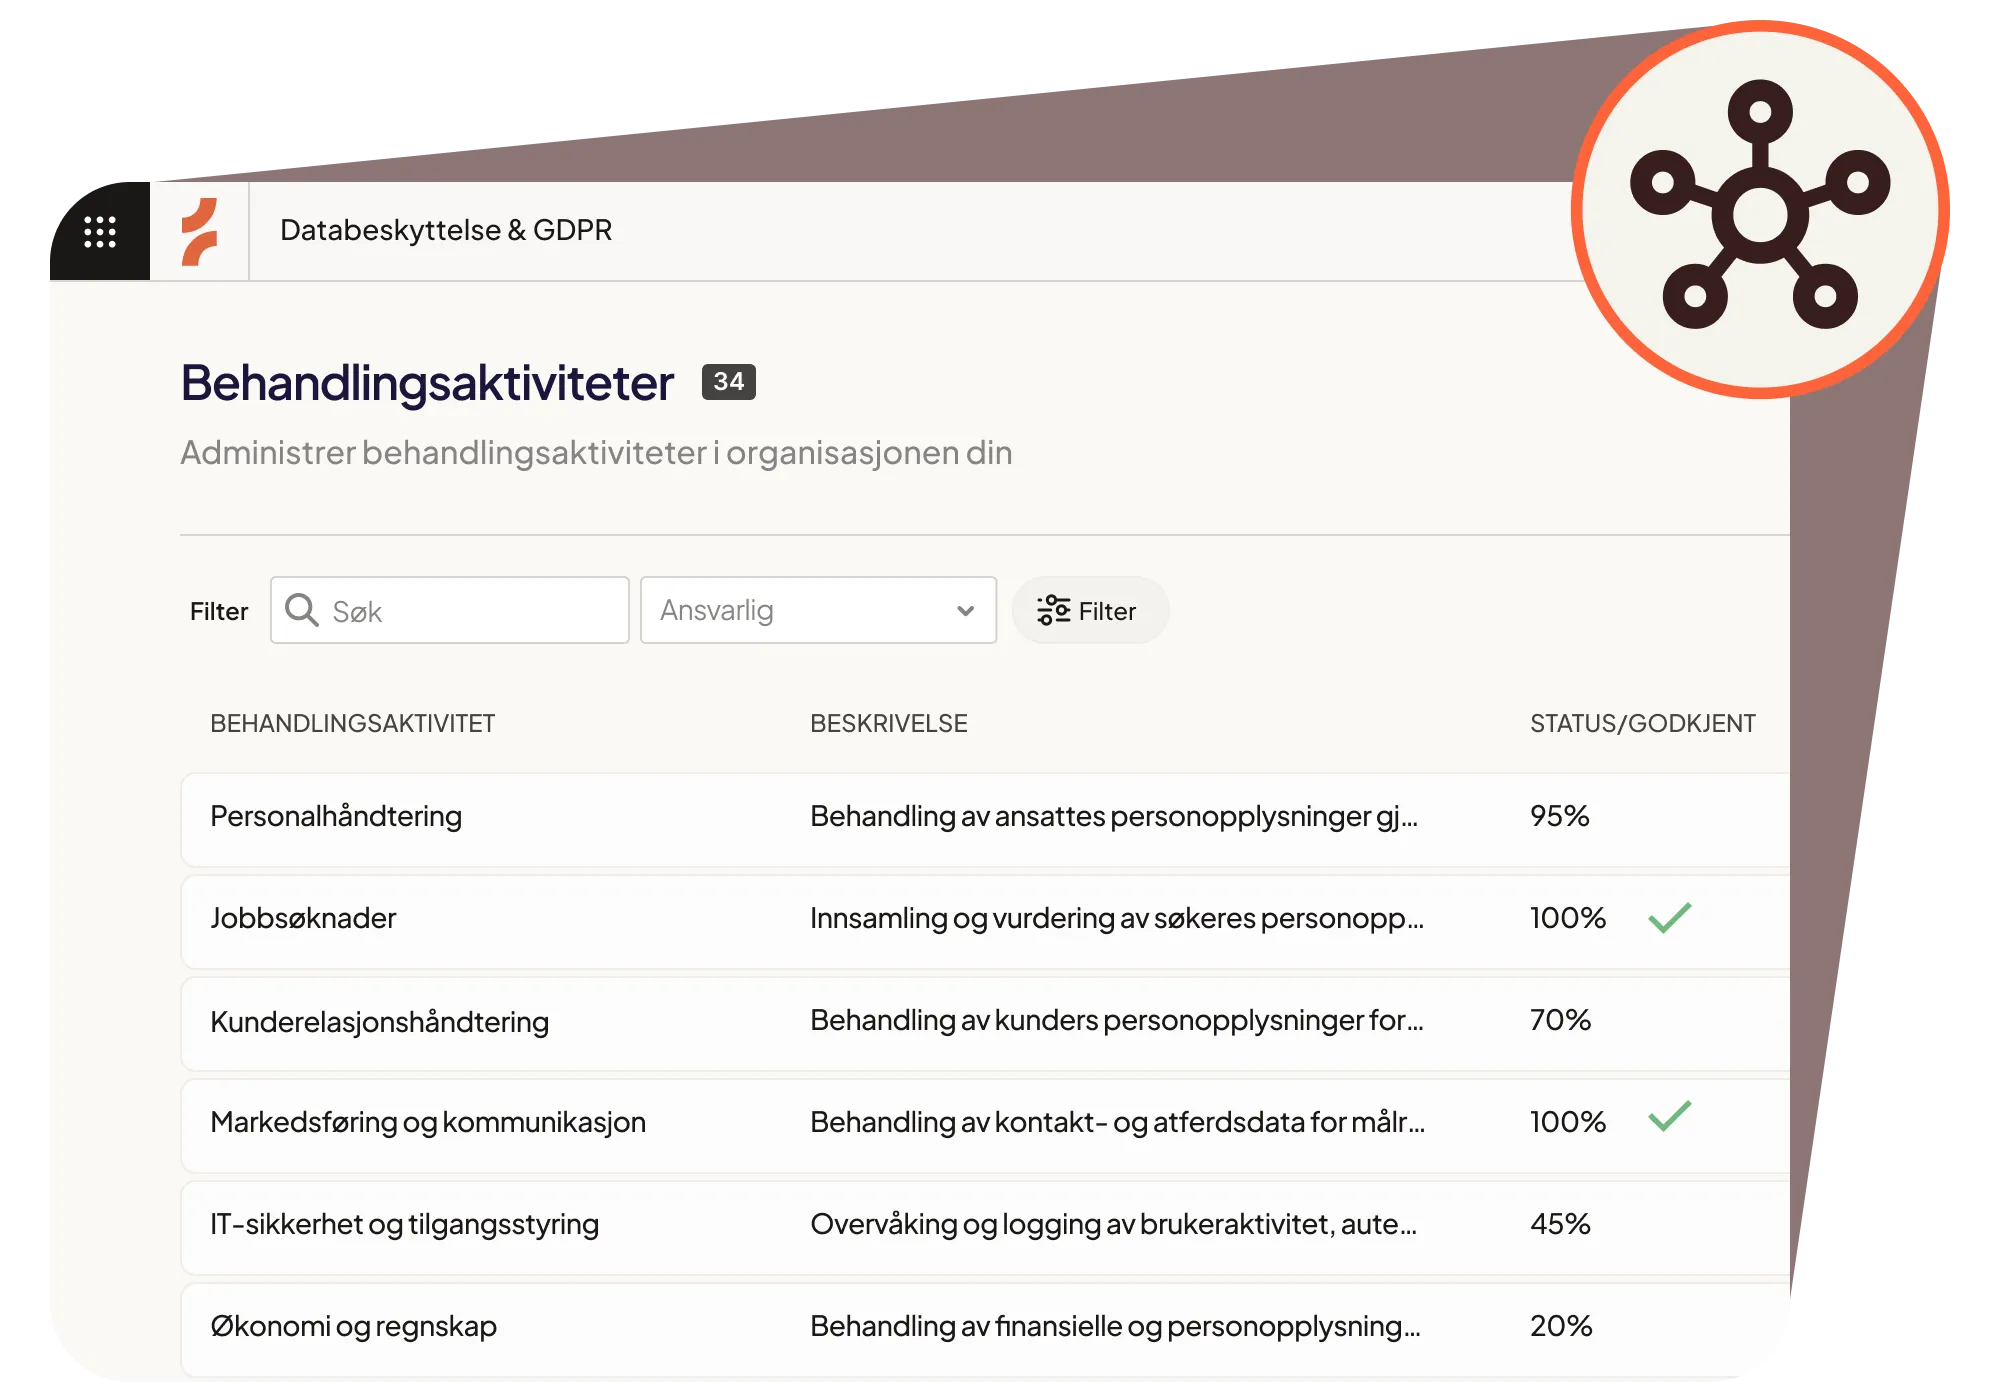
Bygg og vedlikehold behandlingsprotokollen (RoPA) i tråd med kravene i GDPR artikkel 30. Hold oversikt over behandlingsformål, behandlingsgrunnlag, datakategorier, systemer og lagringsperioder på ett sted, strukturert for revisjoner og alltid oppdatert.
Forstå og håndter personvernrisiko
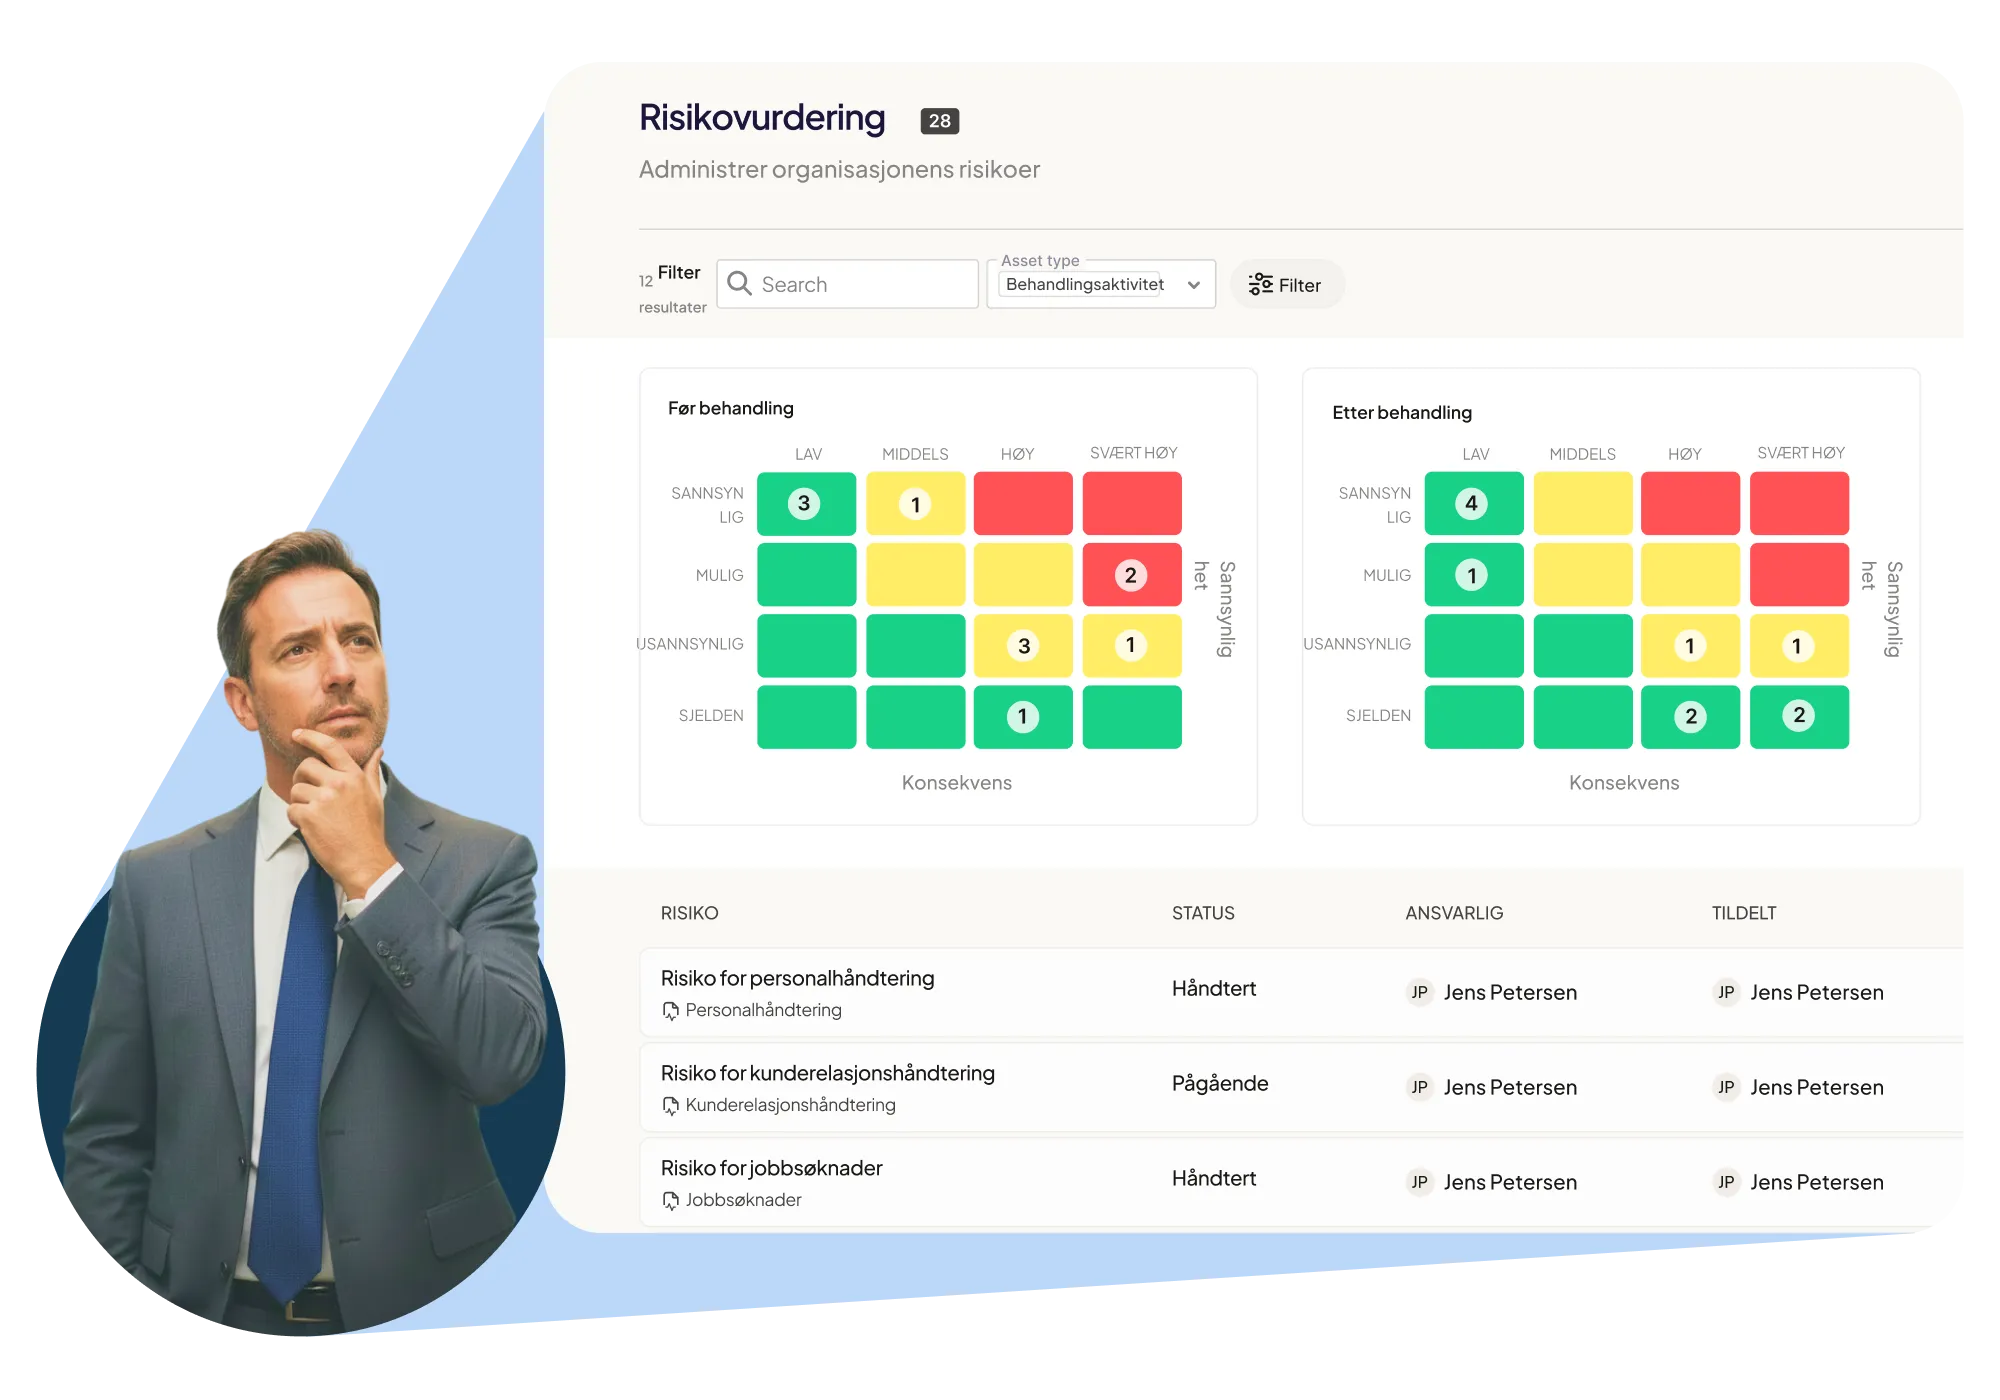
Knytt risiko til konkrete behandlingsaktiviteter, systemer og leverandører. Vurder sannsynlighet og konsekvens, iverksett risikoreduserende kontroller og dokumenter restrisikoen, slik at teamet kan dokumentere ansvarlighet i tråd med GDPR artikkel 5 nr. 2.
Kjør DPIA-er med struktur og konsistens
Gjennomfør personvernkonsekvensvurderinger (DPIA) som kreves etter GDPR artikkel 35 ved behandling med høy risiko. Cerivo veileder deg gjennom en strukturert og konsekvent prosess, dokumenterer beslutninger, involverer relevante interessenter og opprettholder et komplett revisjonsspor.
Administrer leverandører og databehandlere
Føre et register over databehandlere og underdatabehandlere som kreves i artikkel 28. Spore databehandleravtaler, gjennomgangsfrister og tredjepartsrisiko – knyttet direkte til behandlingsaktivitetene hver leverandør støtter.
Håndter forespørsler fra den registrerte med tillit
Håndter forespørsler om registrertes rettigheter etter GDPR kapittel III, inkludert innsyn (artikkel 15), sletting (artikkel 17) og dataportabilitet (artikkel 20). Tildel ansvar, følg opp fristen på én måned og dokumenter utfallet for hver forespørsel.
Hold retningslinjer og dokumentasjon oppdatert
Lagre, versjonshåndter og distribuer personvernerklæringer og prosedyrer på ett sted. Følg opp bekreftelse og implementering på tvers av virksomheten, slik at du kan dokumentere etterlevelse av kravene til ansvarlighet i GDPR artikkel 5 nr. 2, ikke bare beskrive den.
Utviklet for hvordan personvernarbeid faktisk gjøres.
Personvernarbeid er en kontinuerlig prosess. Det involverer flere team, endrede krav og løpende oppdateringer.
Cerivo er designet for å støtte den virkeligheten
Med én tilkoblet plattform kan du:
- Kartlegg behandlingsaktiviteter på tvers av organisasjonen
- Koble sammen systemer, leverandører og dataflyter
- Vurder og spor personvernrisiko
- Kjør DPIA-er og dokumenter beslutninger
- Administrer forespørsler om data fra den registrerte
- Vedlikehold retningslinjer og støttedokumentasjon
- Overvåk fremdriften og følg opp tiltak
Dette reduserer fragmentering og hjelper teamet ditt med å holde seg på rett spor.
Fra dokumentasjon til beslutningstaking
Personvernarbeid blir ofte omfattende dokumentasjonsarbeid, men uten at det nødvendigvis blir enklere å handle på.
Cerivo bidrar til å flytte fokuset.
Ved å koble sammen behandlingsaktiviteter, risiko, kontroller og ansvar får teamet bedre oversikt over hvor det er behov for oppfølging. Det gjør det enklere å prioritere arbeidet, håndtere endringer og ta bedre beslutninger på tvers av virksomheten.
Rapportering som bygger tillit
Når regulatorer, revisorer eller ledelsen spør om status, bør svaret være klart.
Cerivo samler personverndataene dine på ett sted, slik at du kan:
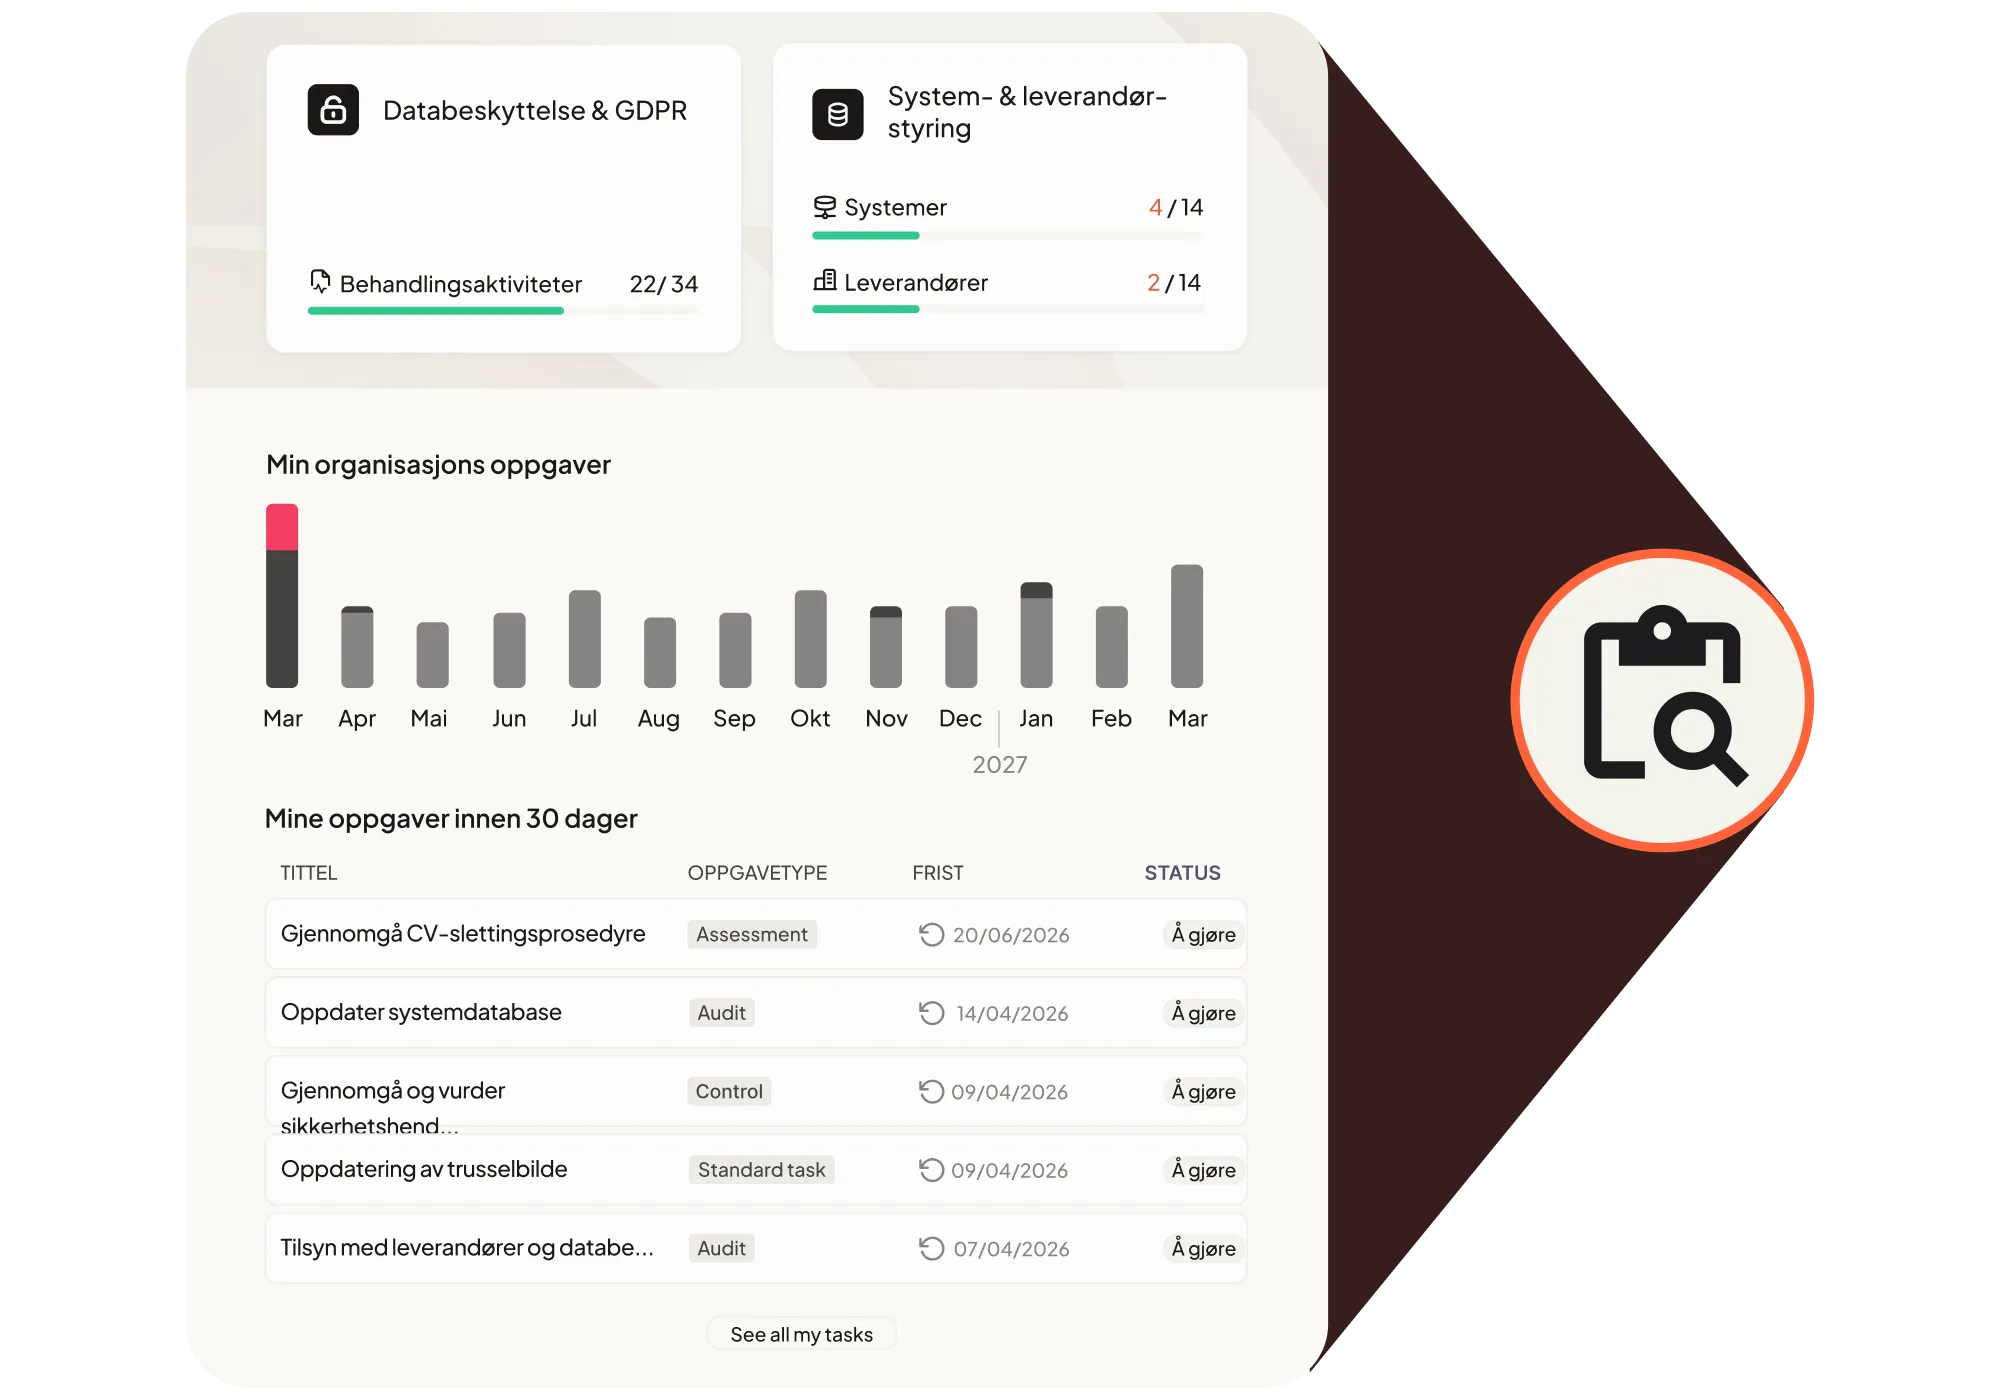
- Vis statusen til behandlingsaktivitetene
- Demonstrer risikovurderinger og risikoredusering
- Spor fremdriften i DPIA
- Rapport om leverandørrisiko
- Dokumenter hvordan forespørsler håndteres
Tydelig rapportering gjør det enklere å bevise samsvar, ikke bare beskrive det.
Viktige funksjoner
RoPA-administrasjon
Oppfyll kravet i artikkel 30 om å føre behandlingsprotokoll (RoPA). Kartlegg behandlingsaktiviteter, behandlingsgrunnlag, datakategorier og systemer på ett sted, strukturert for revisjoner og alltid oppdatert.
DPIA-arbeidsflyter
Gjennomfør personvernkonsekvensvurderinger (DPIA) som kreves etter GDPR artikkel 35 ved behandling med høy risiko. Cerivo gir deg en strukturert prosess, tydelig ansvar og et komplett revisjonsspor fra start til beslutning.
Risikostyring
Identifiser og dokumenter personvernrisiko knyttet til konkrete behandlingsaktiviteter, systemer og leverandører. Vurder sannsynlighet og konsekvens, iverksett risikoreduserende tiltak og følg opp restrisiko, alt koblet til det øvrige compliancearbeidet.
Leverandørtilsyn
Oppretthold et komplett register over databehandlere og underdatabehandlere i henhold til GDPR artikkel 28. Følg opp avtaler, gjennomgangsintervaller og risiko knyttet til tredjeparter, og koble leverandører direkte til behandlingsaktivitetene de støtter.
Håndtering av forespørsler om data fra den registrerte
Håndter forespørsler om rettigheter knyttet til registrerte i henhold til GDPR kapittel III – inkludert tilgang (artikkel 15), sletting (artikkel 17) og dataportabilitet (artikkel 20). Tildel eierskap, spor svarfristen på én måned og dokumenter resultatene for hver forespørsel.
Policy- og dokumenthåndtering
Lagre, versjonshåndter og distribuer personvernerklæringer, prosedyrer og tilhørende dokumentasjon på ett sted. Følg opp hvem som har lest og bekreftet hver retningslinje, slik at du kan dokumentere at de er tatt i bruk, ikke bare publisert.
Datakartlegging
Kartlegg hvordan personopplysninger beveger seg på tvers av systemer, avdelinger og leverandører. Forstå hvilke data som behandles, hvor de havner og på hvilket juridisk grunnlag – og gi deg grunnlaget for nøyaktige RoPA-registreringer og DPIA-omfang.
Integrasjoner og tilgang
Koble Cerivo til eksisterende verktøy gjennom ferdige integrasjoner og et åpent API. Cerivo støtter SSO og brukerprovisjonering for tilgangsstyring, slik at compliancearbeidet blir en naturlig del av måten teamet allerede jobber på.
Én plattform. Tydeligere personvernhåndtering.
Cerivo samler personvern, risiko og compliance i ett sammenhengende system, slik at teamet kan holde oversikt, redusere manuelt arbeid og jobbe med trygghet og kontroll.
Vit hvor du står. Handle ut fra det som betyr noe. Vær forberedt på hva som kommer etterpå.
Hva er programvare for samsvar med GDPR?
Programvare for GDPR-compliance hjelper virksomheter med å oppfylle sine forpliktelser etter personvernforordningen (EU) 2016/679 og tilhørende nasjonalt personvernregelverk.
Dette omfatter vanligvis følgende områder, som Cerivo håndterer samlet i én sammenhengende plattform.

Opprettholdelse av en oversikt over behandlingsaktiviteter (RoPA) i henhold til artikkel 30

Utførelse av konsekvensanalyser for personvern (DPIA-er) som kreves i artikkel 35

Håndtering av forespørsler fra registrerte personer i henhold til kapittel III – inkludert tilgang, sletting og dataportabilitet

Dokumentasjon av vurderinger av interesseavveining og rettslig grunnlag for behandling

Sporing av leverandør- og databehandleravtaler

Vedlikehold av retningslinjer, prosedyrer og revisjonsklar dokumentasjon
Ofte stilte spørsmål om GDPR-samsvar
Hva er et register over behandlingsaktiviteter (RoPA), og hvem trenger en?

En behandlingsprotokoll (RoPA) er en skriftlig oversikt over all behandling av personopplysninger som utføres av en virksomhet. Etter GDPR artikkel 30 er virksomheter med 250 eller flere ansatte pålagt å føre en slik protokoll, men også mindre virksomheter kan være omfattet dersom behandlingen skjer regelmessig eller innebærer høy risiko. RoPA-en skal blant annet inneholde formål med behandlingen, kategorier av personopplysninger, mottakere, lagringsperioder og eventuelle overføringer til tredjeland. Cerivo hjelper virksomheter med å bygge og vedlikeholde RoPA-en i en strukturert form, koblet til systemene og leverandørene som inngår i hver behandlingsaktivitet.
Etter GDPR artikkel 35 skal det gjennomføres en personvernkonsekvensvurdering (DPIA) før behandling som sannsynligvis vil medføre høy risiko for enkeltpersoners rettigheter og friheter. Dette omfatter typisk storskala behandling av sensitive personopplysninger, systematisk overvåking av offentlige områder og bruk av ny teknologi. Tilsynsmyndigheter publiserer også oversikter over behandlingstyper som alltid krever en DPIA. Cerivo tilbyr en strukturert DPIA-prosess som veileder teamet gjennom vurderingen, dokumenterer beslutninger og opprettholder et komplett revisjonsspor.
En behandlingsansvarlig er virksomheten som bestemmer formålet med og hvordan personopplysninger skal behandles. En databehandler er en tredjepart som behandler personopplysninger på vegne av den behandlingsansvarlige, for eksempel en skyleverandør eller lønnstjeneste. Etter GDPR skal behandlingsansvarlige ha en skriftlig avtale, en databehandleravtale (DPA), med hver databehandler, i tråd med artikkel 28. Cerivo hjelper virksomheter med å holde oversikt over databehandlere, følge opp status på databehandleravtaler og koble databehandlerne til de relevante behandlingsaktivitetene.
GDPR gir enkeltpersoner flere rettigheter knyttet til egne personopplysninger, blant annet retten til innsyn (artikkel 15), sletting (artikkel 17), retting (artikkel 16) og dataportabilitet (artikkel 20). Virksomheter må normalt svare på forespørsler innen én måned. Cerivo tilbyr en arbeidsflyt for håndtering av forespørsler fra registrerte (DSR) som følger opp mottak, tildeler ansvar, overvåker svarfristen og dokumenterer utfallet, slik at ingenting blir glemt og alle svar kan etterprøves.
En vurdering av berettiget interesse (LIA) er en strukturert test i tre deler som brukes for å avgjøre om en virksomhet kan benytte berettiget interesse (artikkel 6 nr. 1 bokstav f) som behandlingsgrunnlag for behandling av personopplysninger. Testen vurderer om det foreligger en reell berettiget interesse, om behandlingen er nødvendig for å ivareta denne interessen, og om den registrertes rettigheter veier tyngre enn virksomhetens interesse. Virksomheten bør dokumentere utfallet av hver LIA som en del av sitt ansvarlighetsprinsipp etter artikkel 5 nr. 2.
Personvernombud (DPO-er) og personvernteam må normalt holde oversikt over: en behandlingsprotokoll (RoPA) etter artikkel 30, DPIA-er for behandling med høy risiko etter artikkel 35, logger over personvernbrudd og dokumentasjon på varsling etter artikkel 33 og 34, databehandleravtaler etter artikkel 28, samtykker der det er relevant, samt dokumentasjon på at retningslinjer er tatt i bruk og at ansatte har fått nødvendig opplæring og bevisstgjøring. Cerivo samler alt dette i én plattform, slik at det blir enklere å fremskaffe dokumentasjon ved forespørsler fra tilsynsmyndigheter, revisorer eller interne interessenter.
Ja. GDPR gjelder for virksomheter som behandler personopplysninger om personer i EU, uavhengig av hvor virksomheten selv er etablert. Dette følger av det ekstraterritoriale virkeområdet i artikkel 3. Regelverket gjelder blant annet når en virksomhet tilbyr varer eller tjenester til personer i EU, eller overvåker atferden deres. Virksomheter utenfor EU som behandler personopplysninger om personer i EU, må derfor oppfylle GDPR-kravene på samme måte som virksomheter etablert i EU.
GDPR (personvernforordningen) regulerer behandling av personopplysninger og beskytter enkeltpersoners personvernrettigheter. NIS2 (direktivet om sikkerhet i nettverk og informasjonssystemer) fokuserer på cybersikkerhet, nærmere bestemt sikkerheten i nettverks- og informasjonssystemer på tvers av kritiske sektorer og viktige tjenester. Selv om regelverkene overlapper på områder som hendelsesrapportering og risikostyring, er de separate krav med ulikt virkeområde. Mange virksomheter som omfattes av NIS2, er også underlagt GDPR, og Cerivo støtter compliance med begge regelverkene i én samlet plattform.