


GRC for personvern og informasjonssikkerhet
GRC uten fragmenteringen.
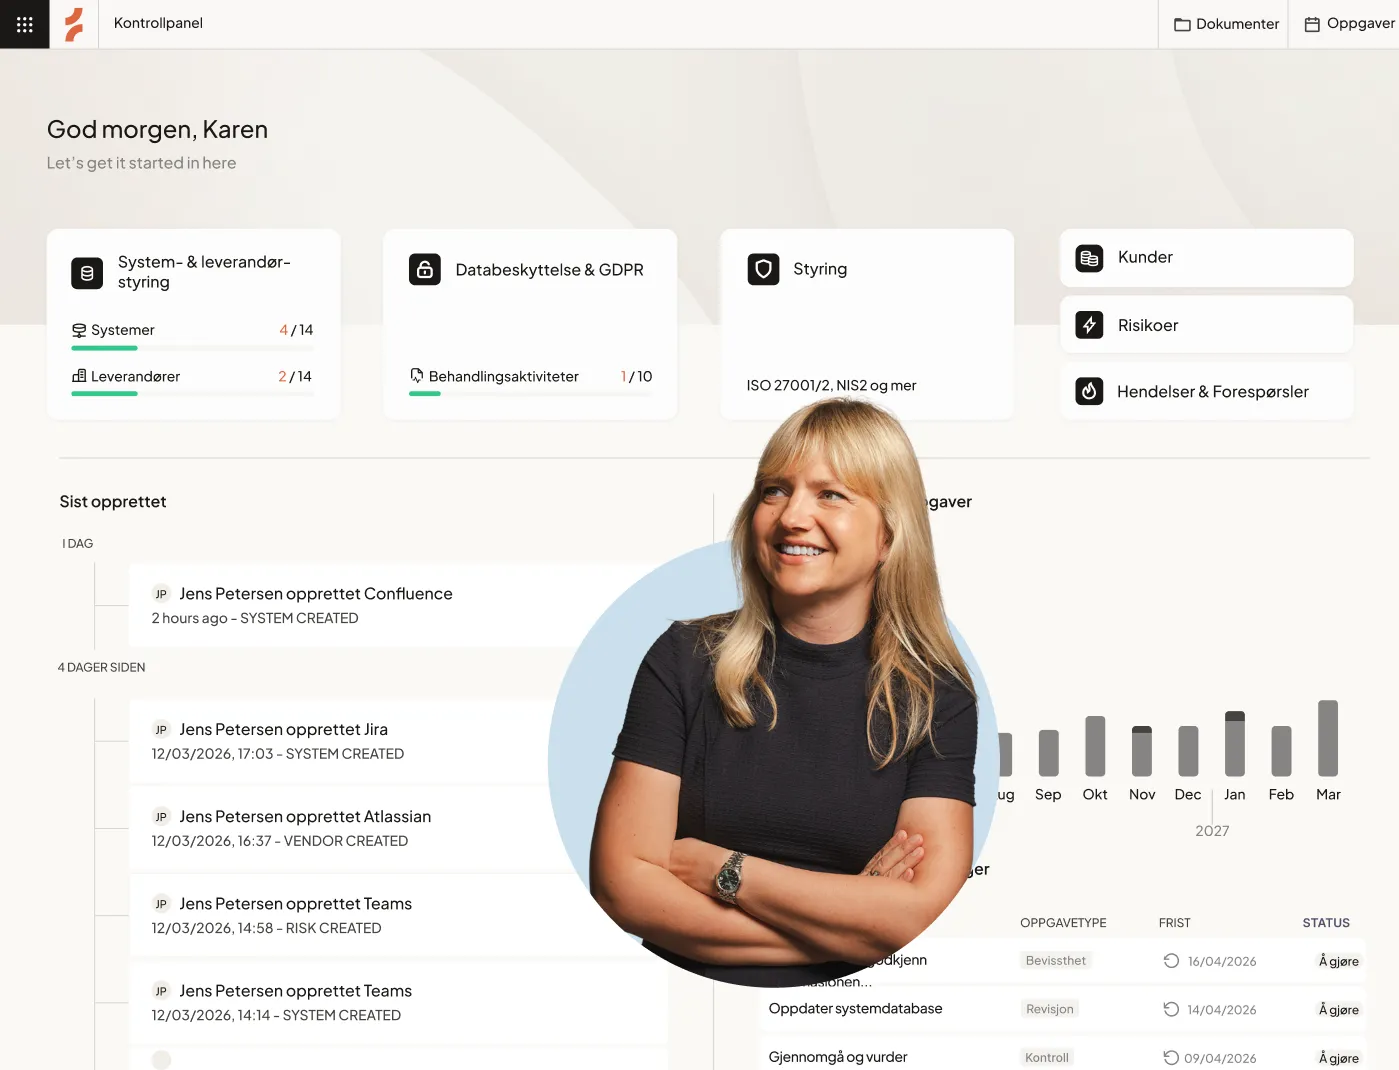
Samle personvern, informasjonssikkerhet og risiko i ett tydelig, sammenhengende system.
Få oversikt over hvor du står. Handle ut fra det som betyr noe. Skaler trygt.
Dette får du med Cerivo
Én struktur. Ett felles datagrunnlag. Komplett klarhet.
Administrer GDPR, NIS2, ISO 27001 og mer på ett sted. Reduser risiko, eliminer dobbeltarbeid og behold kontrollen etter hvert som kompleksiteten øker.
Strukturert risikostyring
Identifiser, vurder og følg opp risiko med en konsekvent tilnærming. Fokuser på det som betyr mest, og vær klar til å rapportere når som helst.
Klarhet på tvers av team. Tillit til hver avgjørelse.
Samle team, arbeidsflyter og data i én samlet plattform. Se hva som skjer, vit hvem som er ansvarlig og handle trygt.
En komplett, sammenhengende oversikt
Få oversikt over systemer, leverandører, prosesser og risiko på ett sted. Ta beslutninger basert på det som faktisk skjer, ikke antakelser.
Lett å ta i bruk. Lett å stole på.
Kom i gang uten tung implementering eller ekstern støtte. Utviklet for daglig bruk, slik at team kan jobbe raskt og trygt.
Menneskelig støtte. Menneskelige svar.
Få tilgang til erfarne eksperter innen juss og sikkerhet som kan bistå med både daglige og mer komplekse complianceutfordringer. Få praktiske råd du kan handle på, basert på erfaring fra virkeligheten.
Innebygd i Cerivo
Mulighetene for å forbedre GRC-programmet ditt
Dashbord
En sanntidsvisning av etterlevelsesstatusen din – alltid klar for ledelse og revisorer.
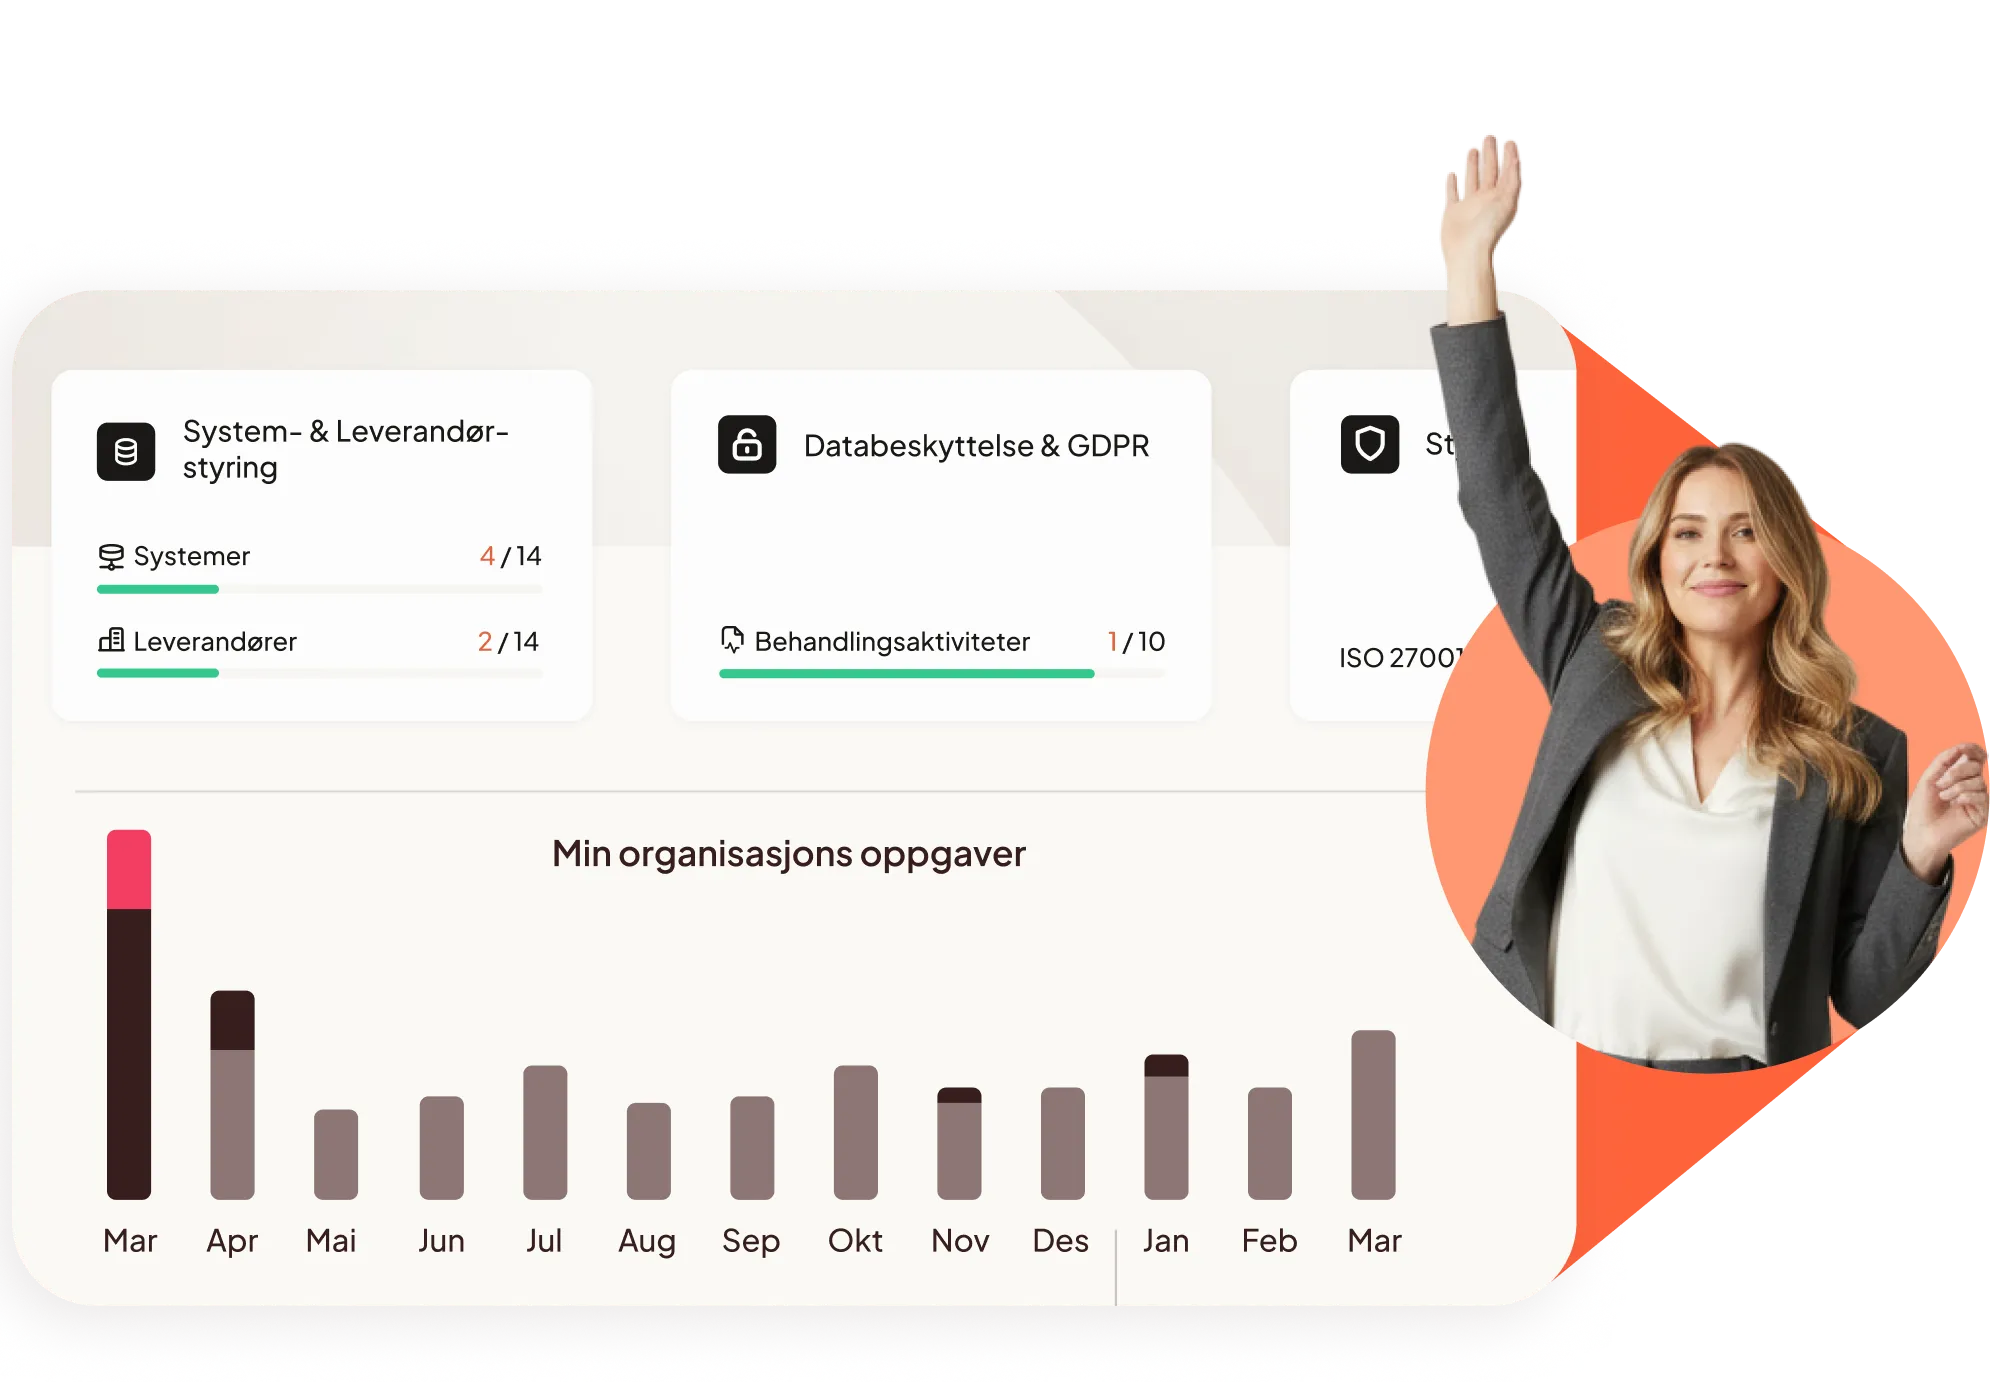
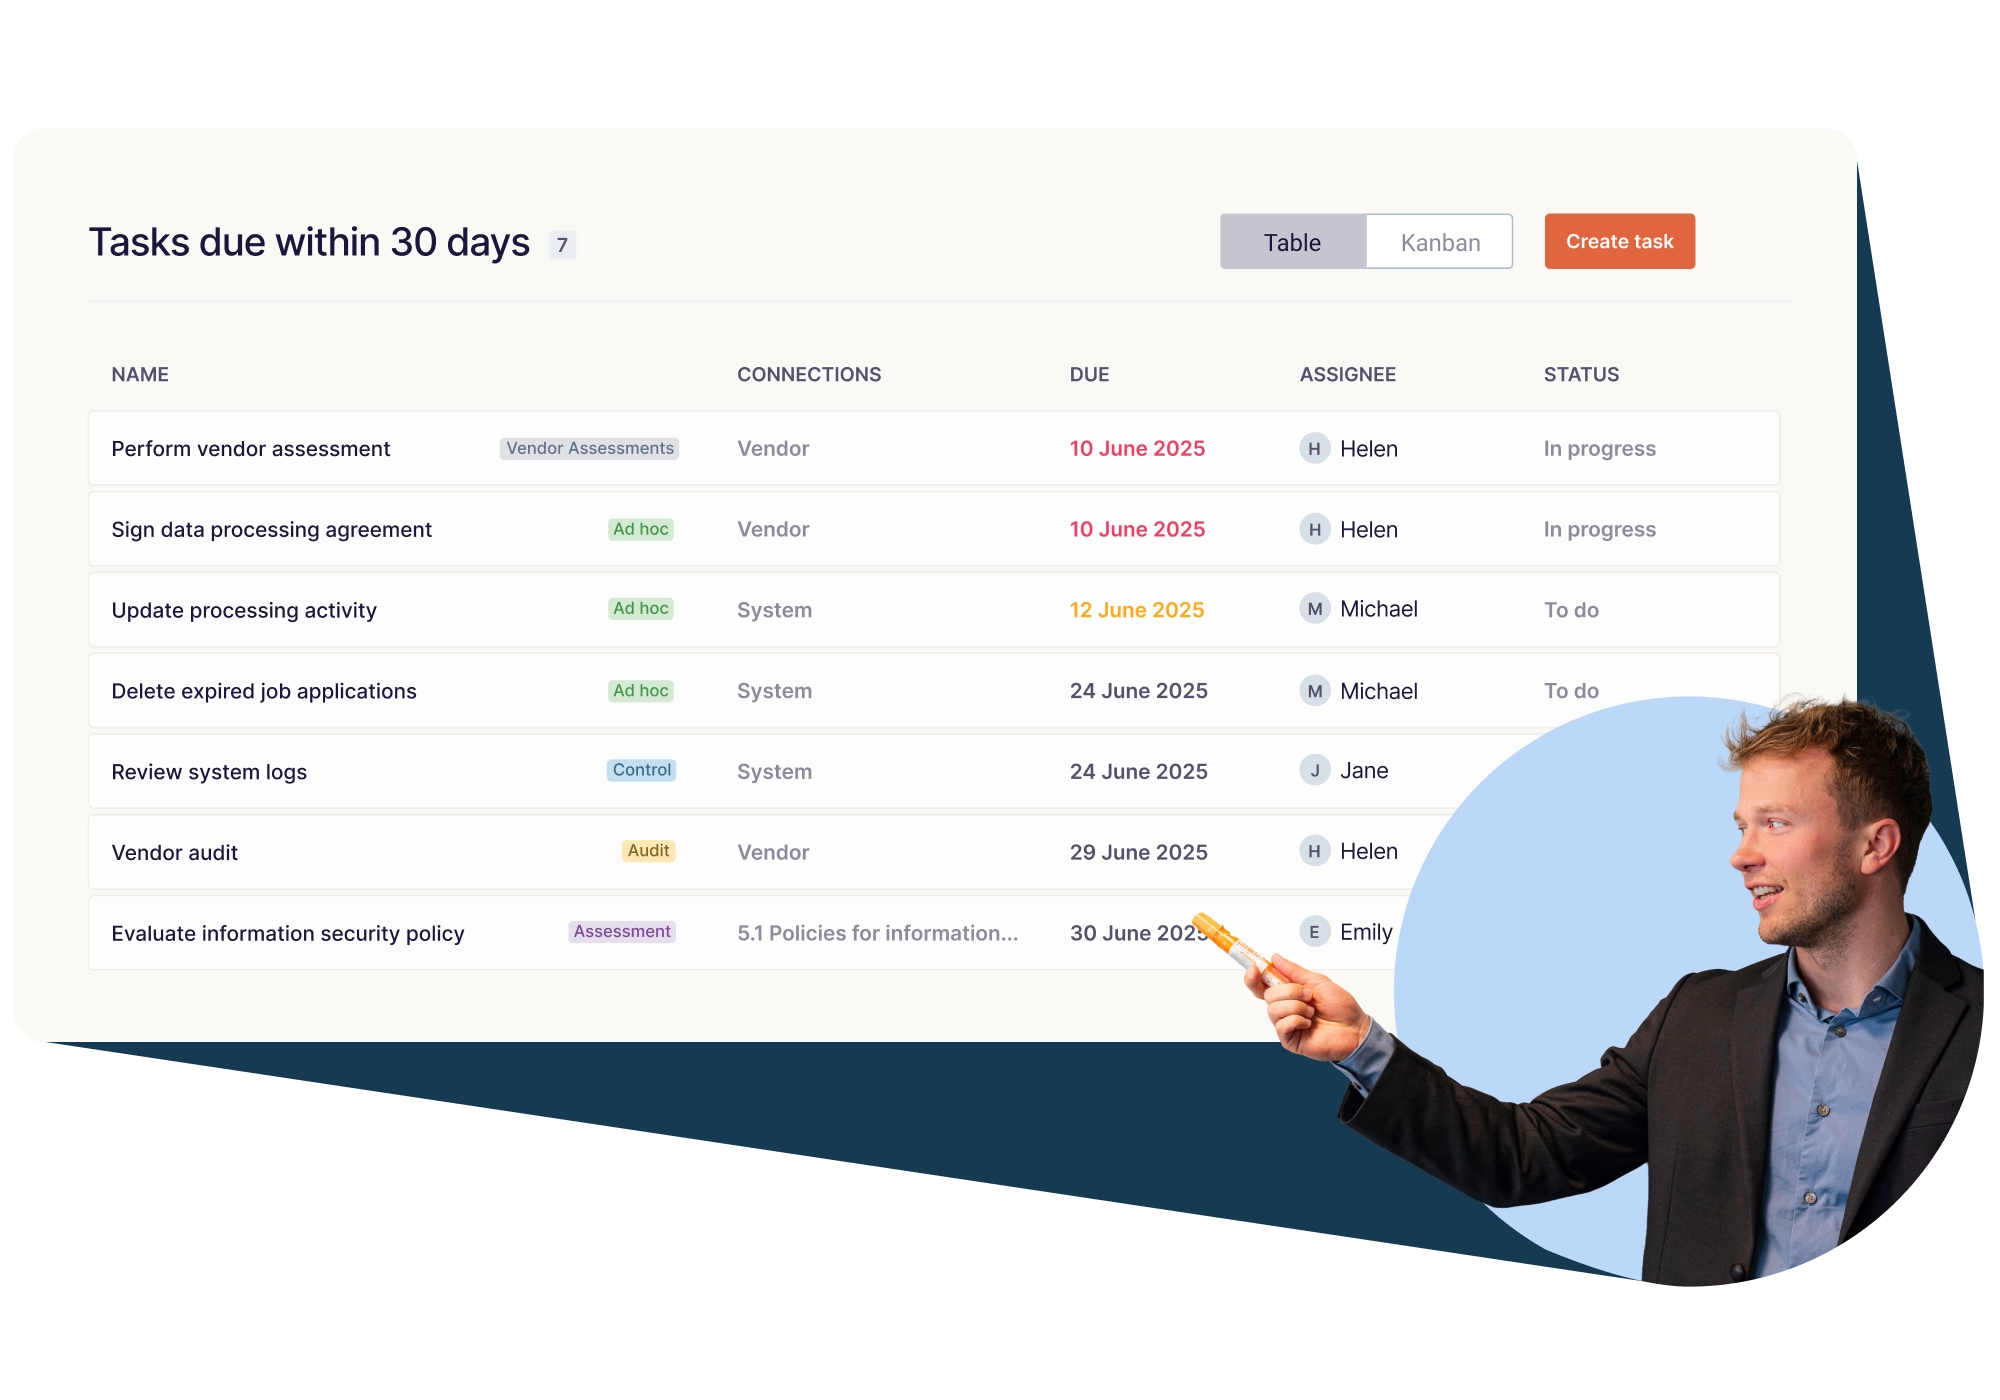
Tiltaksstying
Tildel, følg opp og administrer oppgaver med tydelig ansvar og klare frister, slik at du reduserer dobbeltarbeid og sikrer god fremdrift.
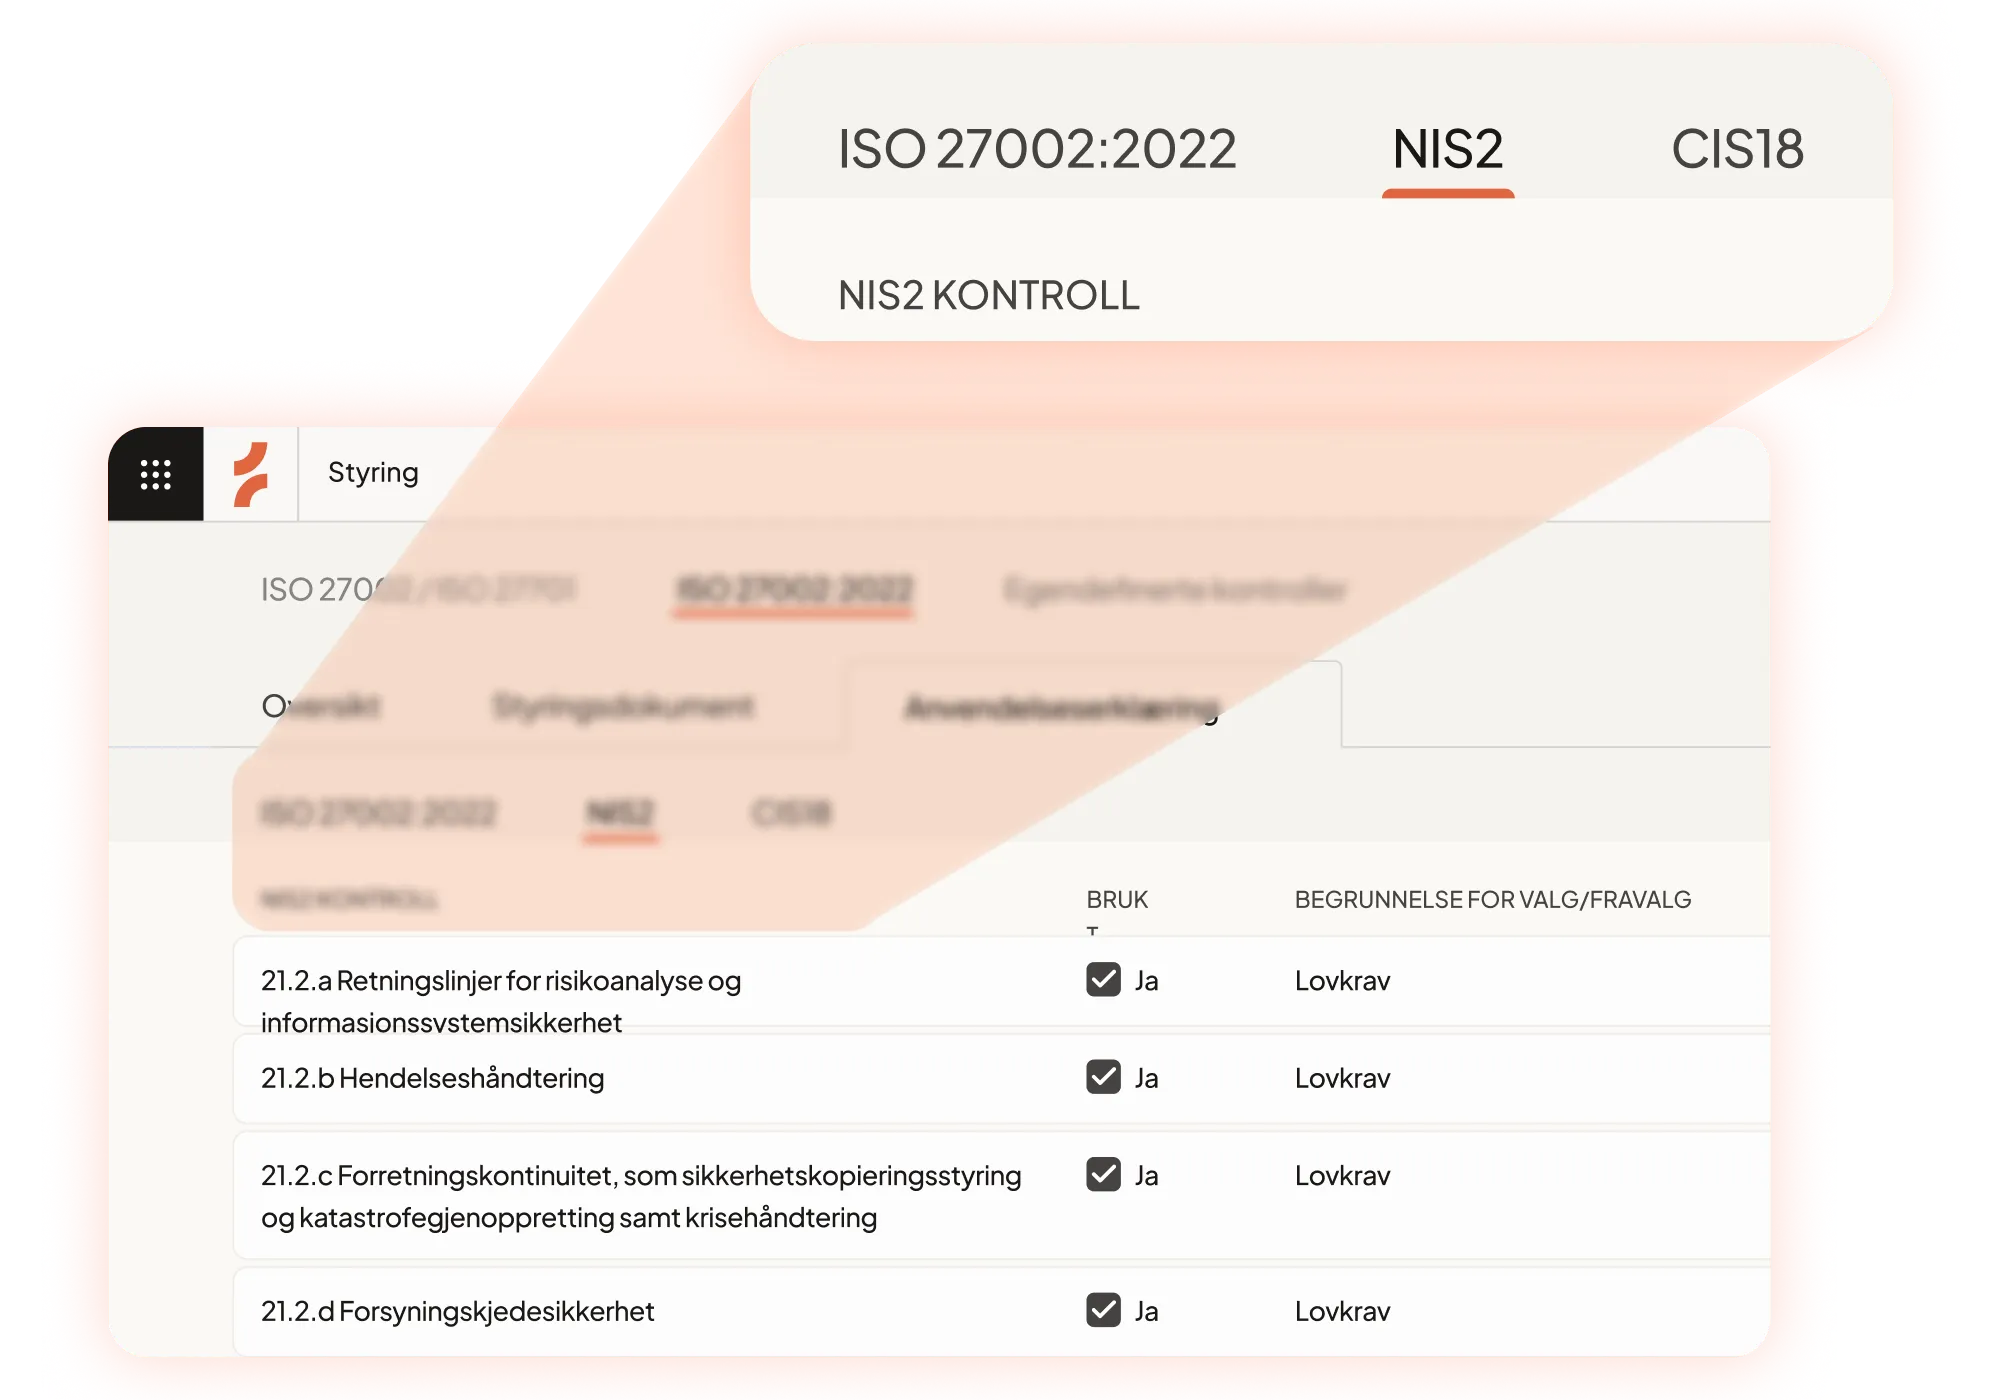
Flere rammeverk
Kartlegg og administrer ISO27001, GDPR, NIS2 og mer i ett system med delte kontroller og struktur.
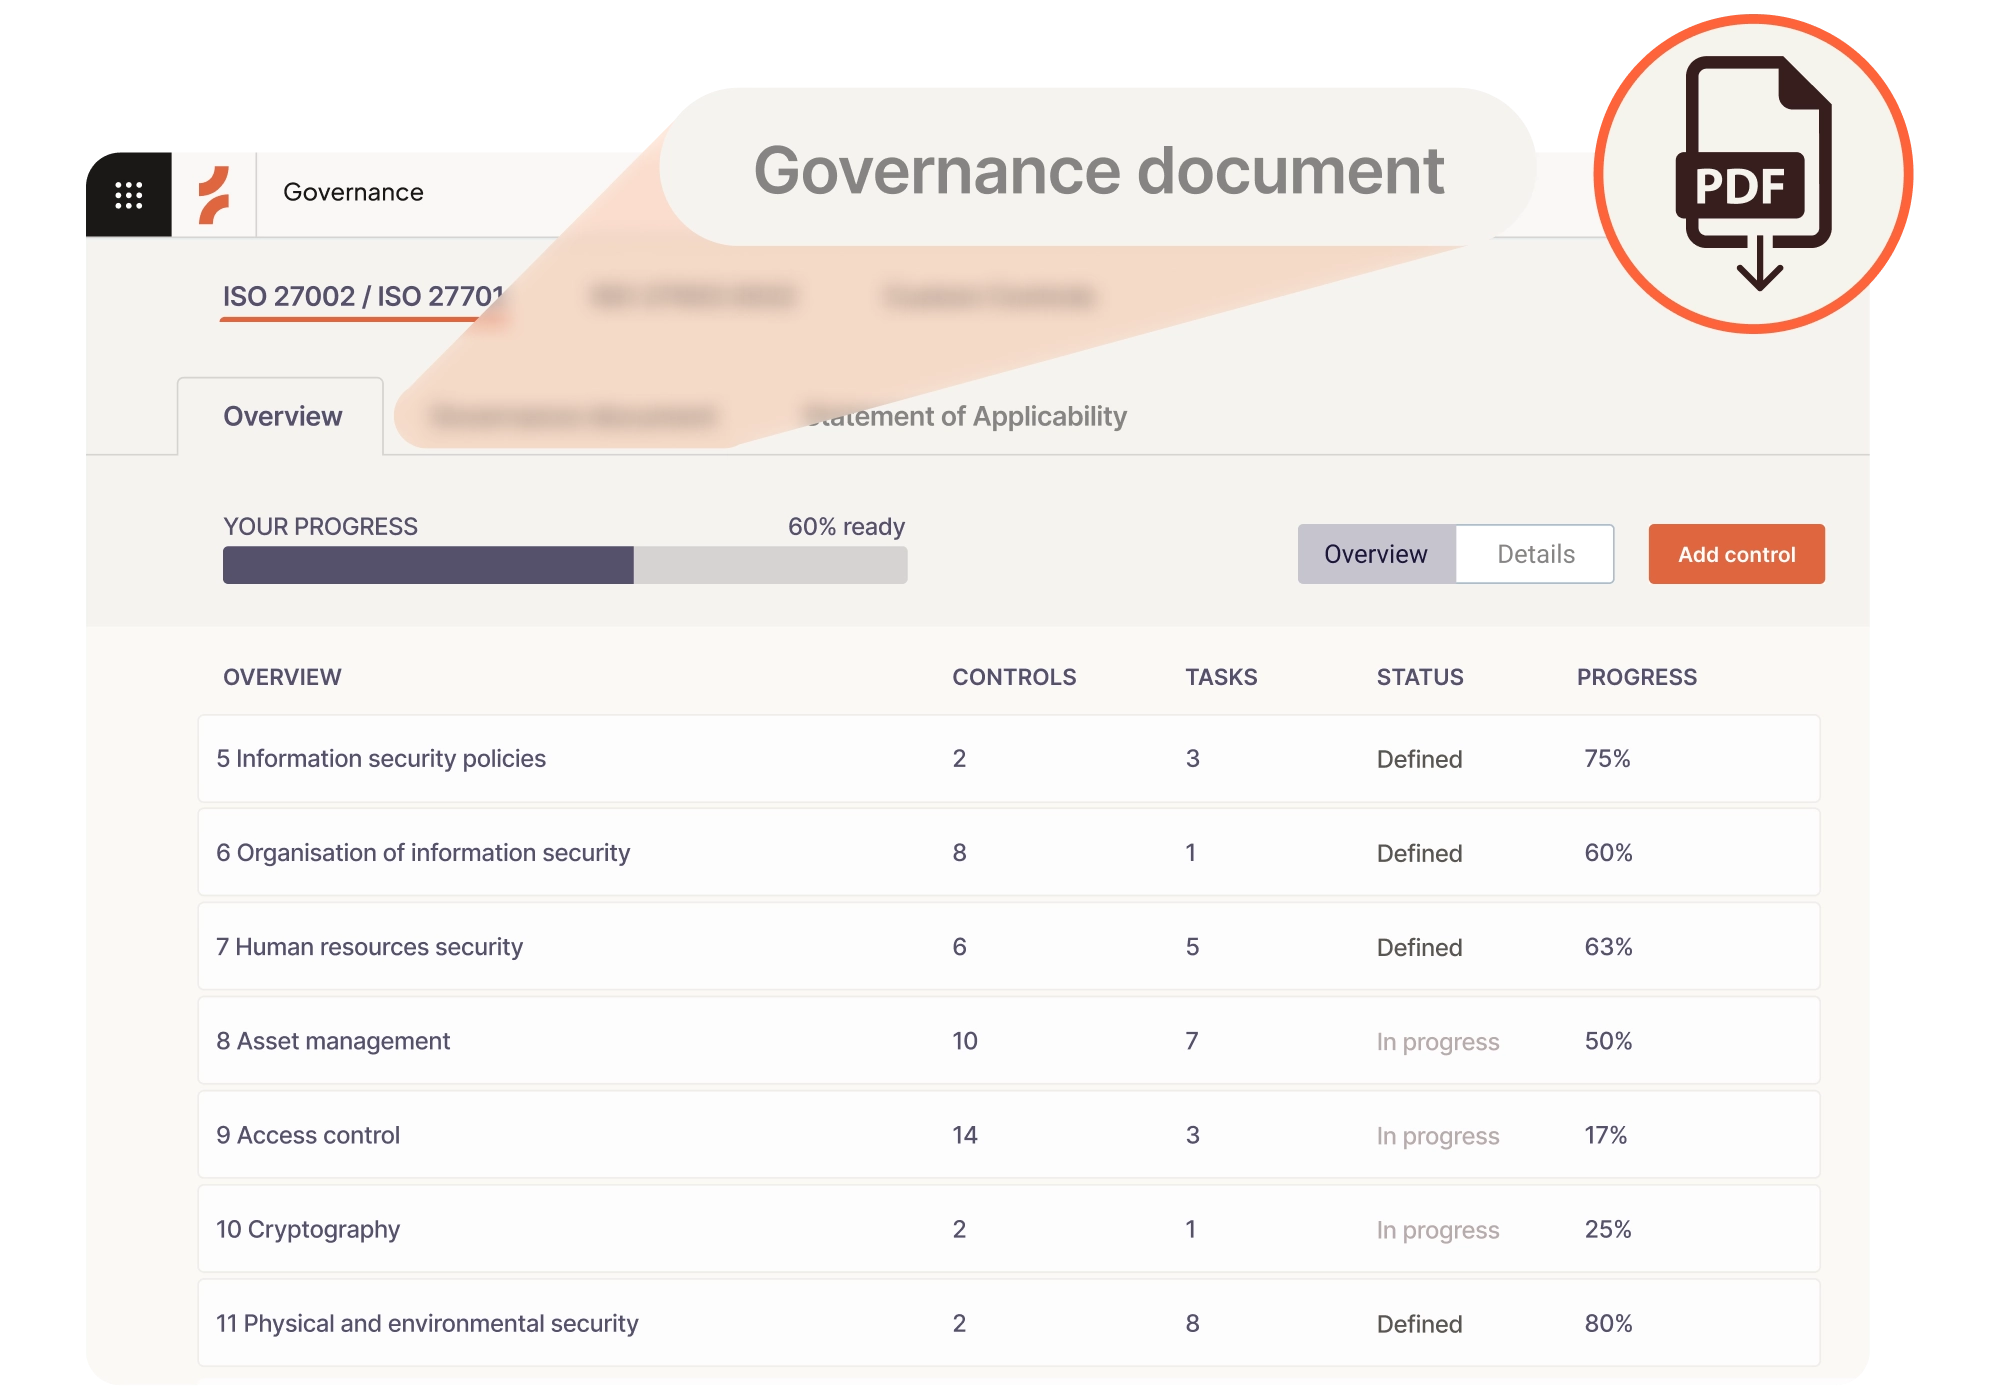
Ledelsesrapportering
Generer konsistente, oppdaterte rapporter på tvers av styring, risiko og etterlevelse.
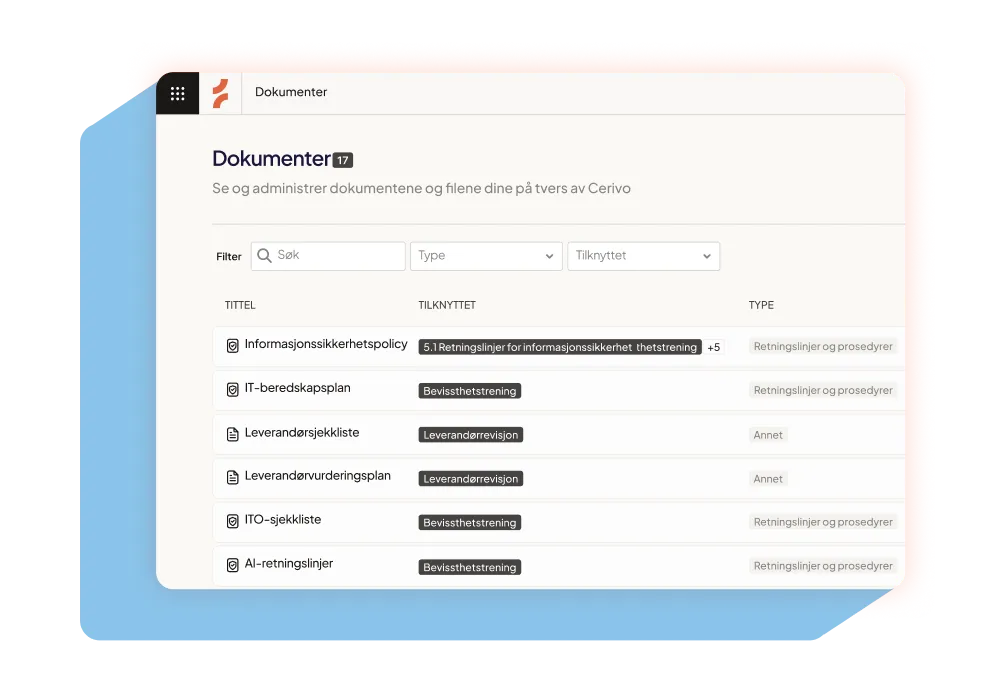
Dokumentbehandler
Lagre og administrer dokumentasjon sentralt – strukturert, tilgjengelig og revisjonsklar.
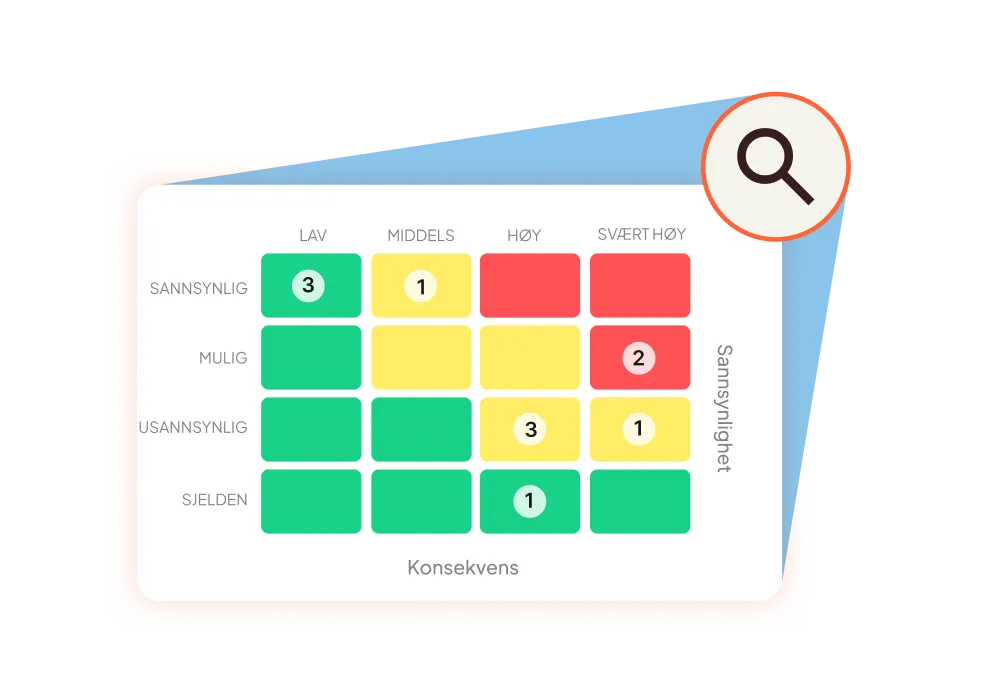
Risikostyring
Identifiser, vurder og reduser risikoene dine før de blir problemer.
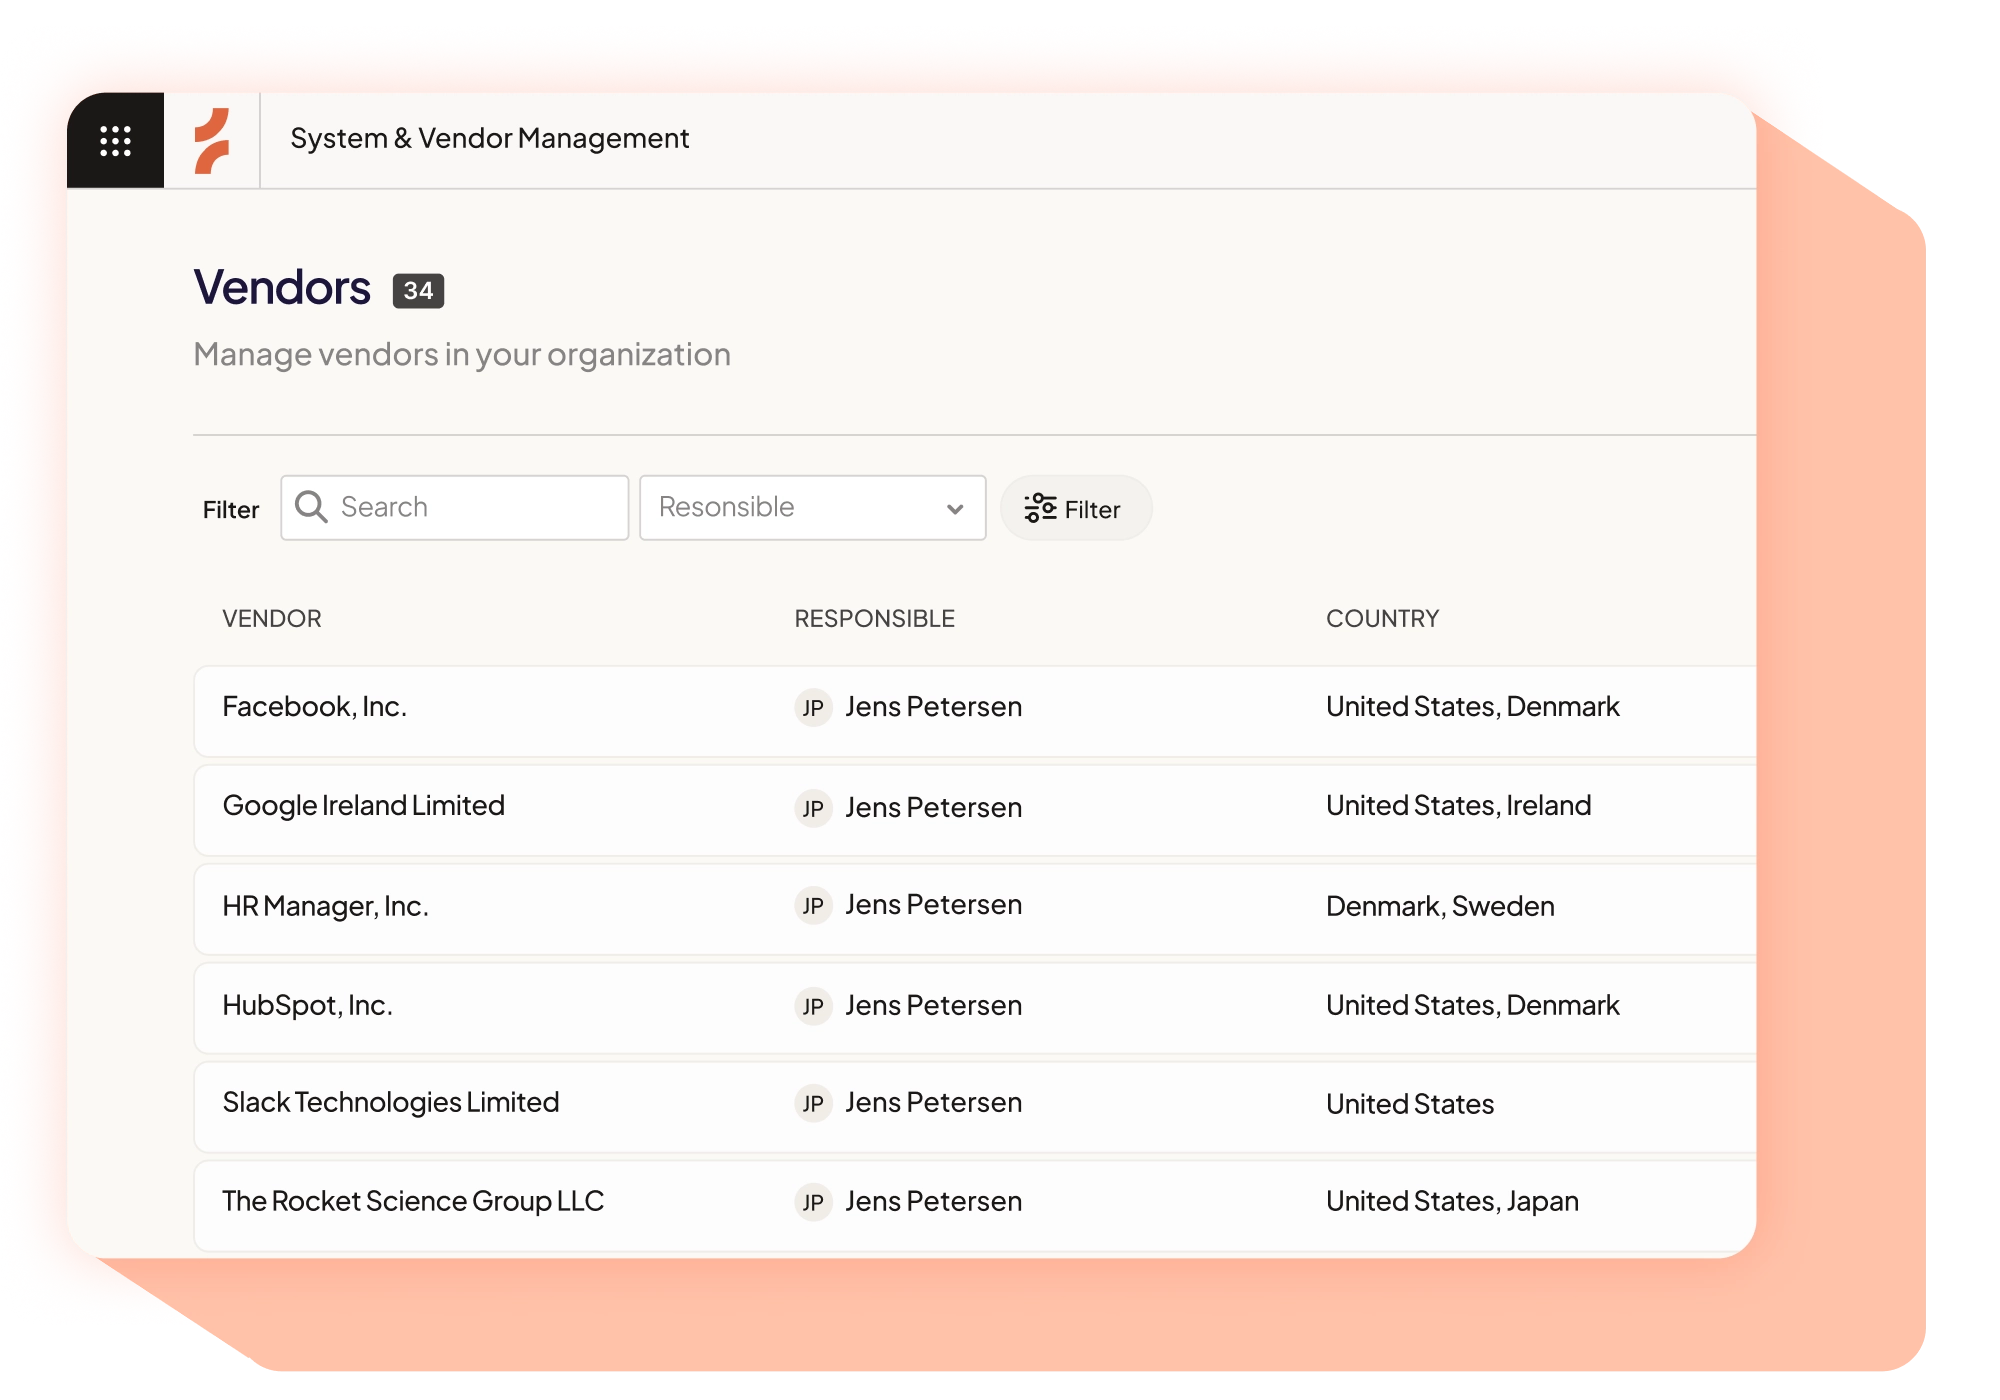
Leverandørhåndtering
Oppretthold en strukturert oversikt over system, leverandører og tredjeparter med tydelig eierskap.
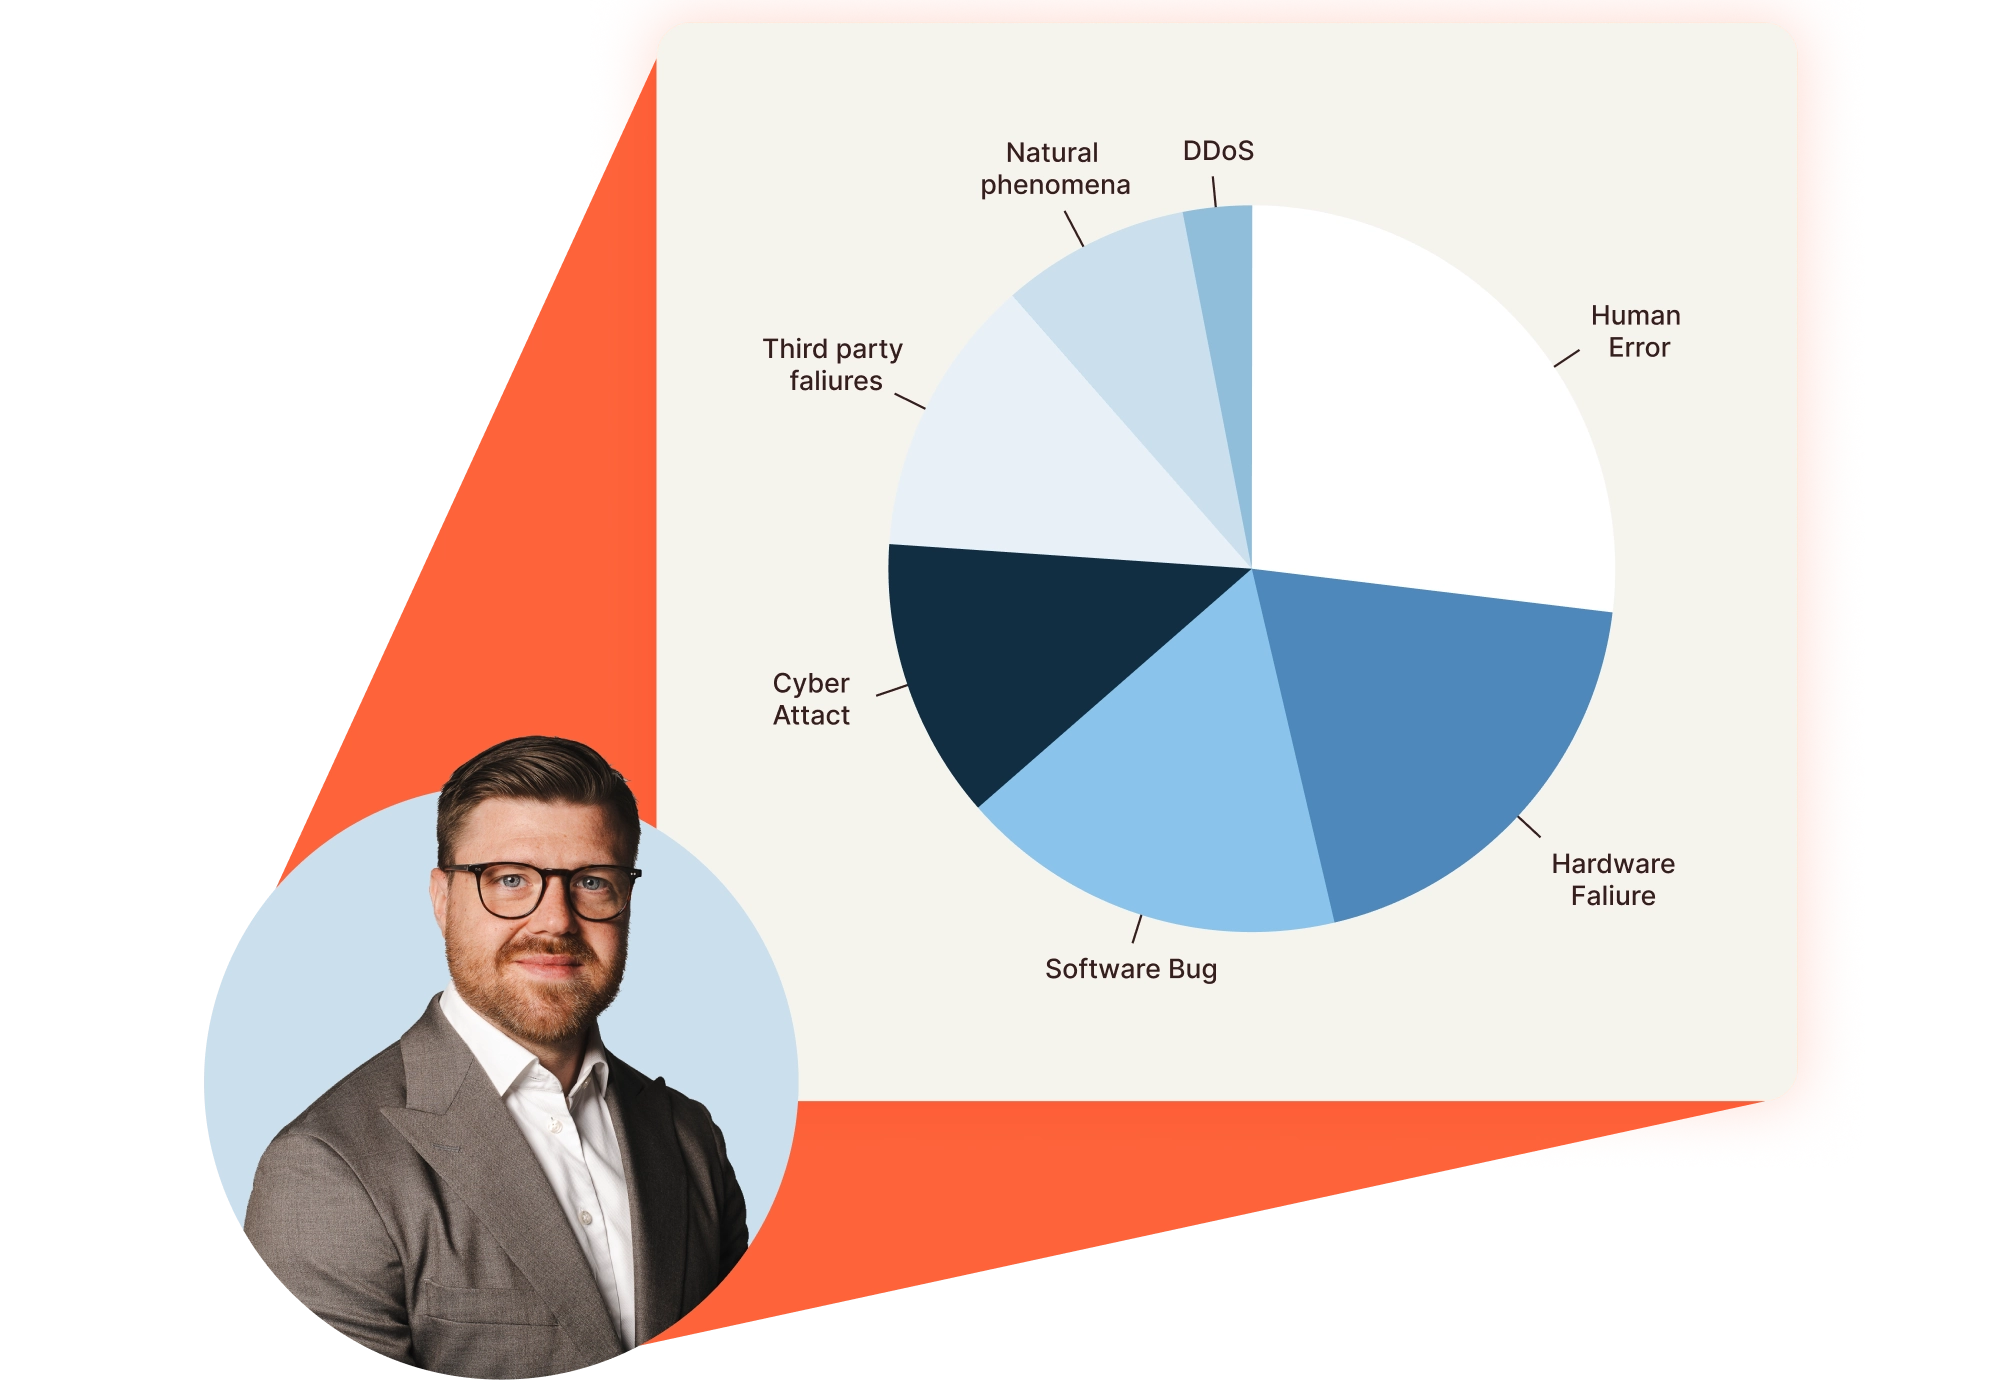
Hendelseshåndtering
Logg, spor og administrer hendelser med definerte arbeidsflyter, tidslinjer og dokumentasjon.
Din GRC-partner – bygget for hvordan etterlevelse faktisk fungerer


ISMS og infosec
Cerivo gir konsistens i hvordan ISMS-et ditt fungerer i det daglige. Ved å samle sammen kontroller på tvers av rammeverk og strukturere det løpende arbeidet, hjelper Cerivo deg med å redusere manuell innsats og holde alt i gang uten at det stopper opp. Du har alltid en klar forståelse av hvor du står og hvordan styringen din holder seg i praksis.

Risikostyring
Med Cerivo blir risiko en del av hvordan beslutninger tas – ikke noe som vurderes i etterkant. Vurder og prioriter risiko sammen med de rette personene, ved å bruke en konsekvent tilnærming som gjenspeiler hvordan organisasjonen din fungerer. Cerivo hjelper deg med å oppdage nye risikoer tidlig og redusere dem før de blir reelle problemer.

Personvern
Cerivo flytter GDPR fra en samling forpliktelser til noe som fungerer i driften. Ved å samle personvernaktivitetene dine i ett system, bidrar Cerivo til å integrere personvern i daglige arbeidsflyter. Resultatet er et etterlevelsesoppsett som støtter virksomheten uten å legge til unødvendig kompleksitet.

Skalerbart system
GRC står ikke stille, og det gjør heller ikke Cerivo. Etter hvert som virksomheten vokser og kravene utvikler seg, vokser Cerivo med dere og gir strukturen og funksjonaliteten dere trenger for å sikre kontinuerlig fremdrift. Det som starter som en implementering, blir en arbeidsmåte som utvikler seg i takt med virksomheten.

Effektiv onboarding
Cerivo er utviklet for å bli tatt i bruk i praksis, med en strukturert onboardingprosess som hjelper teamene dine raskt fra oppsett til daglig bruk. Helt fra starten tilpasses Cerivo måten virksomheten din jobber på, slik at løsningen skaper verdi i praksis, ikke bare i teorien.