


ISMS og styring, med innebygd klarhet
Cerivos GRC-plattform samler informasjonssikkerhet, kontroller, risiko og rapportering i ett tydelig system, slik at teamet ditt kan holde orden, redusere dobbeltarbeid og operere med trygghet.
Styr ISMS-et ditt med full oversikt
Å håndtere informasjonssikkerhet på tvers av rammeverk, kontroller, oppgaver og rapportering kan raskt bli uoversiktlig. Team ender ofte opp med å jobbe på tvers av regneark, fragementerte verktøy og frakoblede prosesser, noe som gjør det vanskeligere å se hva som faktisk er viktig.
Cerivo gir deg ett samlet sted for å håndtere ISMS- og styringsarbeidet. Du kan koble kontroller på tvers av rammeverk, tildele ansvar, følge opp gjentakende oppgaver, vurdere risiko og rapportere tydelig til ledelsen og revisorer.
Når alt håndteres i ett system, blir kompleksiteten enklere å håndtere.
Hva Cerivo hjelper deg med
Arbeid på tvers av flere rammeverk uten å duplisere innsats
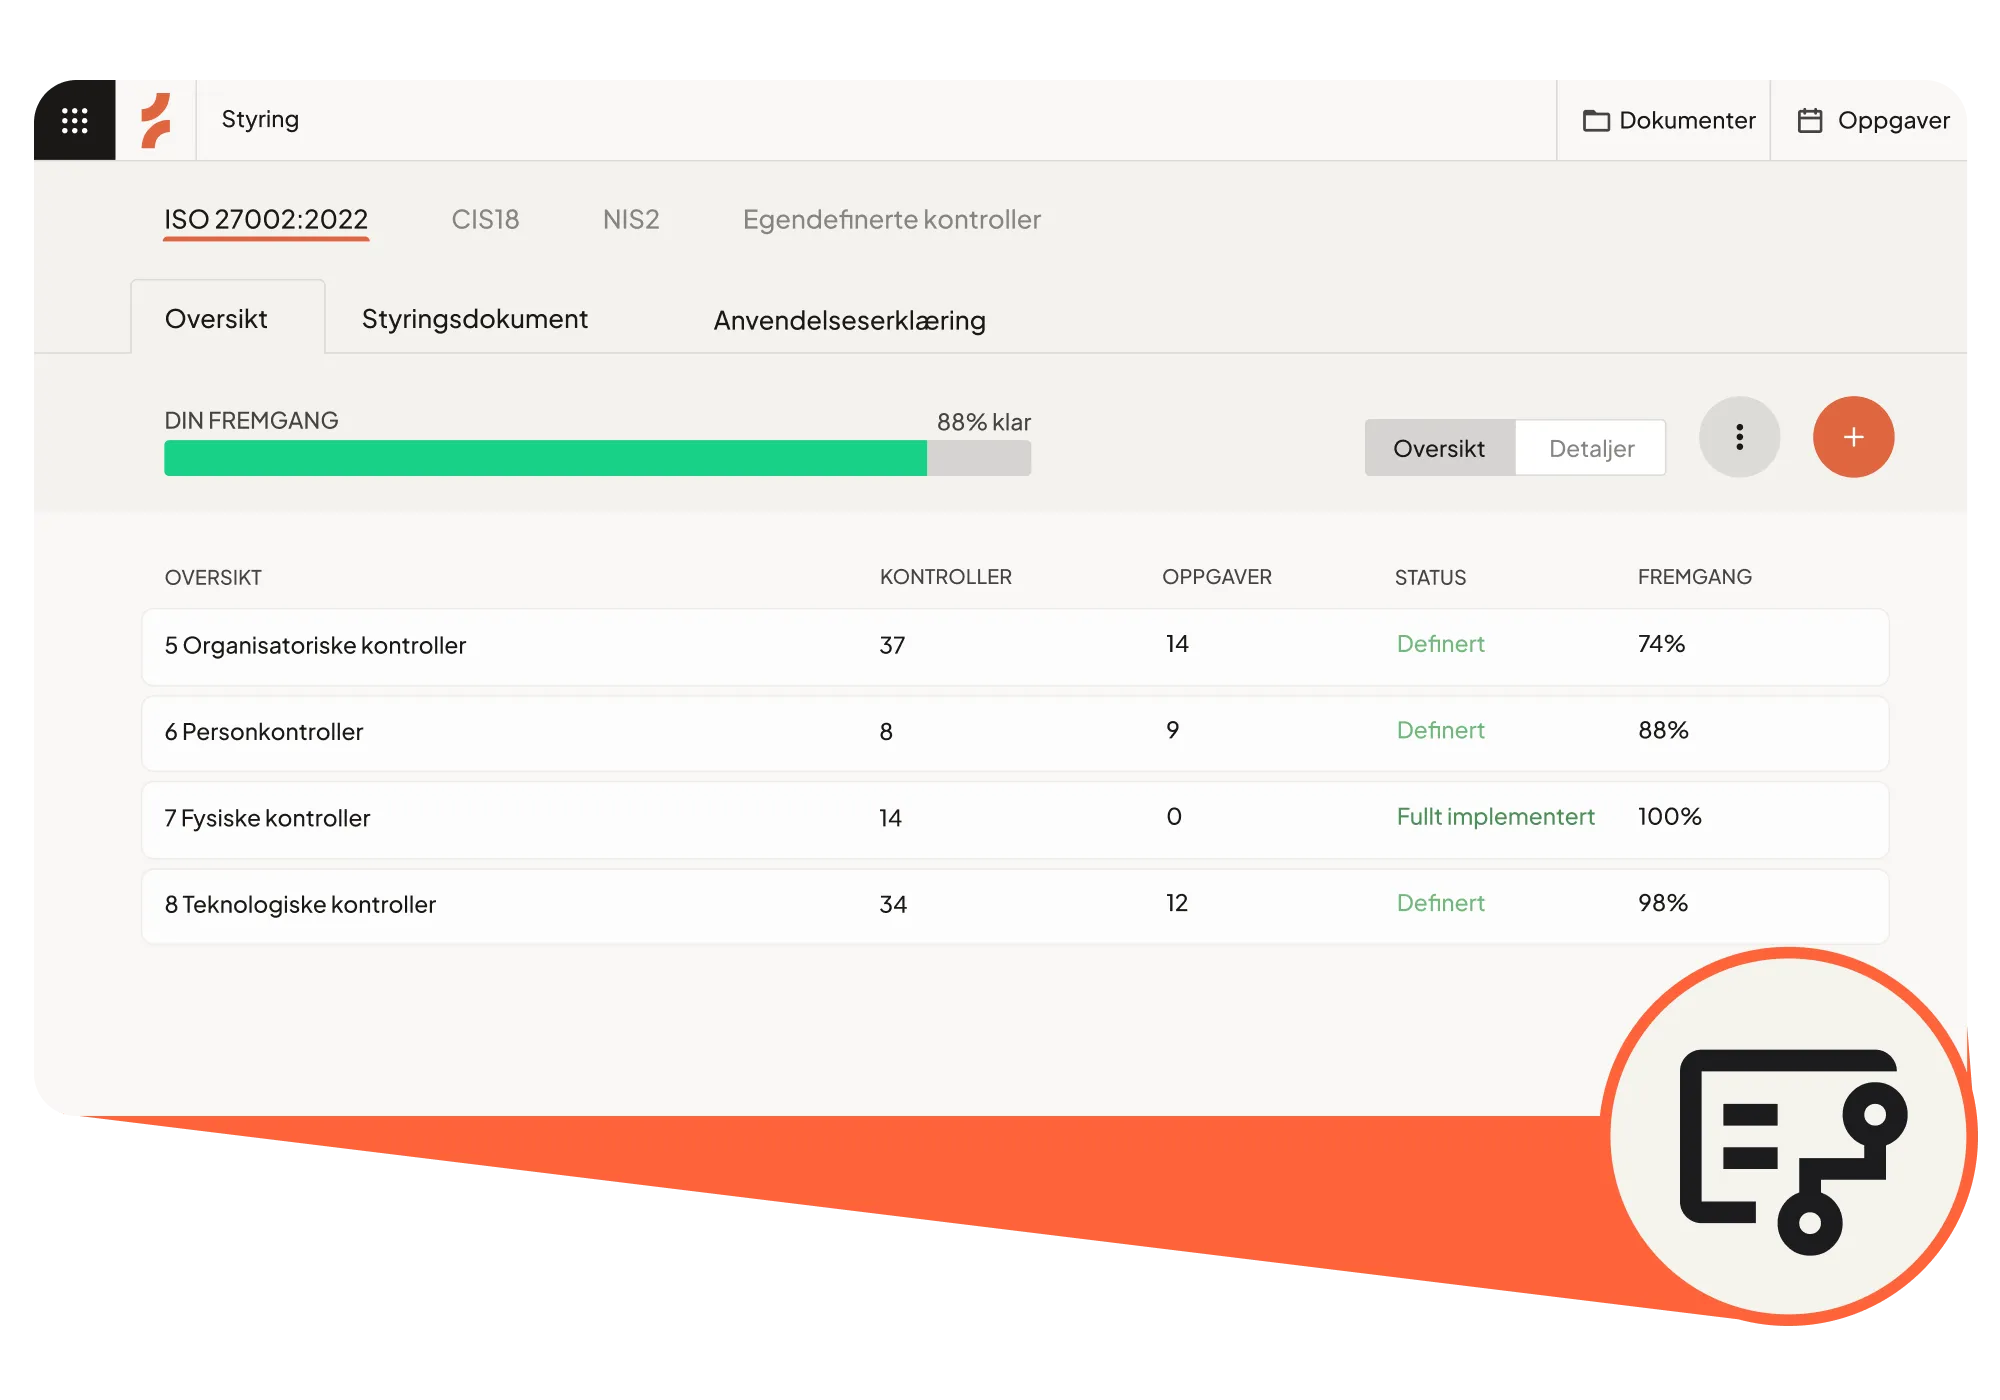
Kartlegg kontroller på tvers av ISO 27001/2, NIS2, CIS 18 og ISAE 3402, og dine egne interne krav. Når den samme kontrollen støtter flere rammeverk, kan teamet ditt administrere den én gang og holde fremdriften tilkoblet.
Gjør kontroller om til pålitelige rutiner
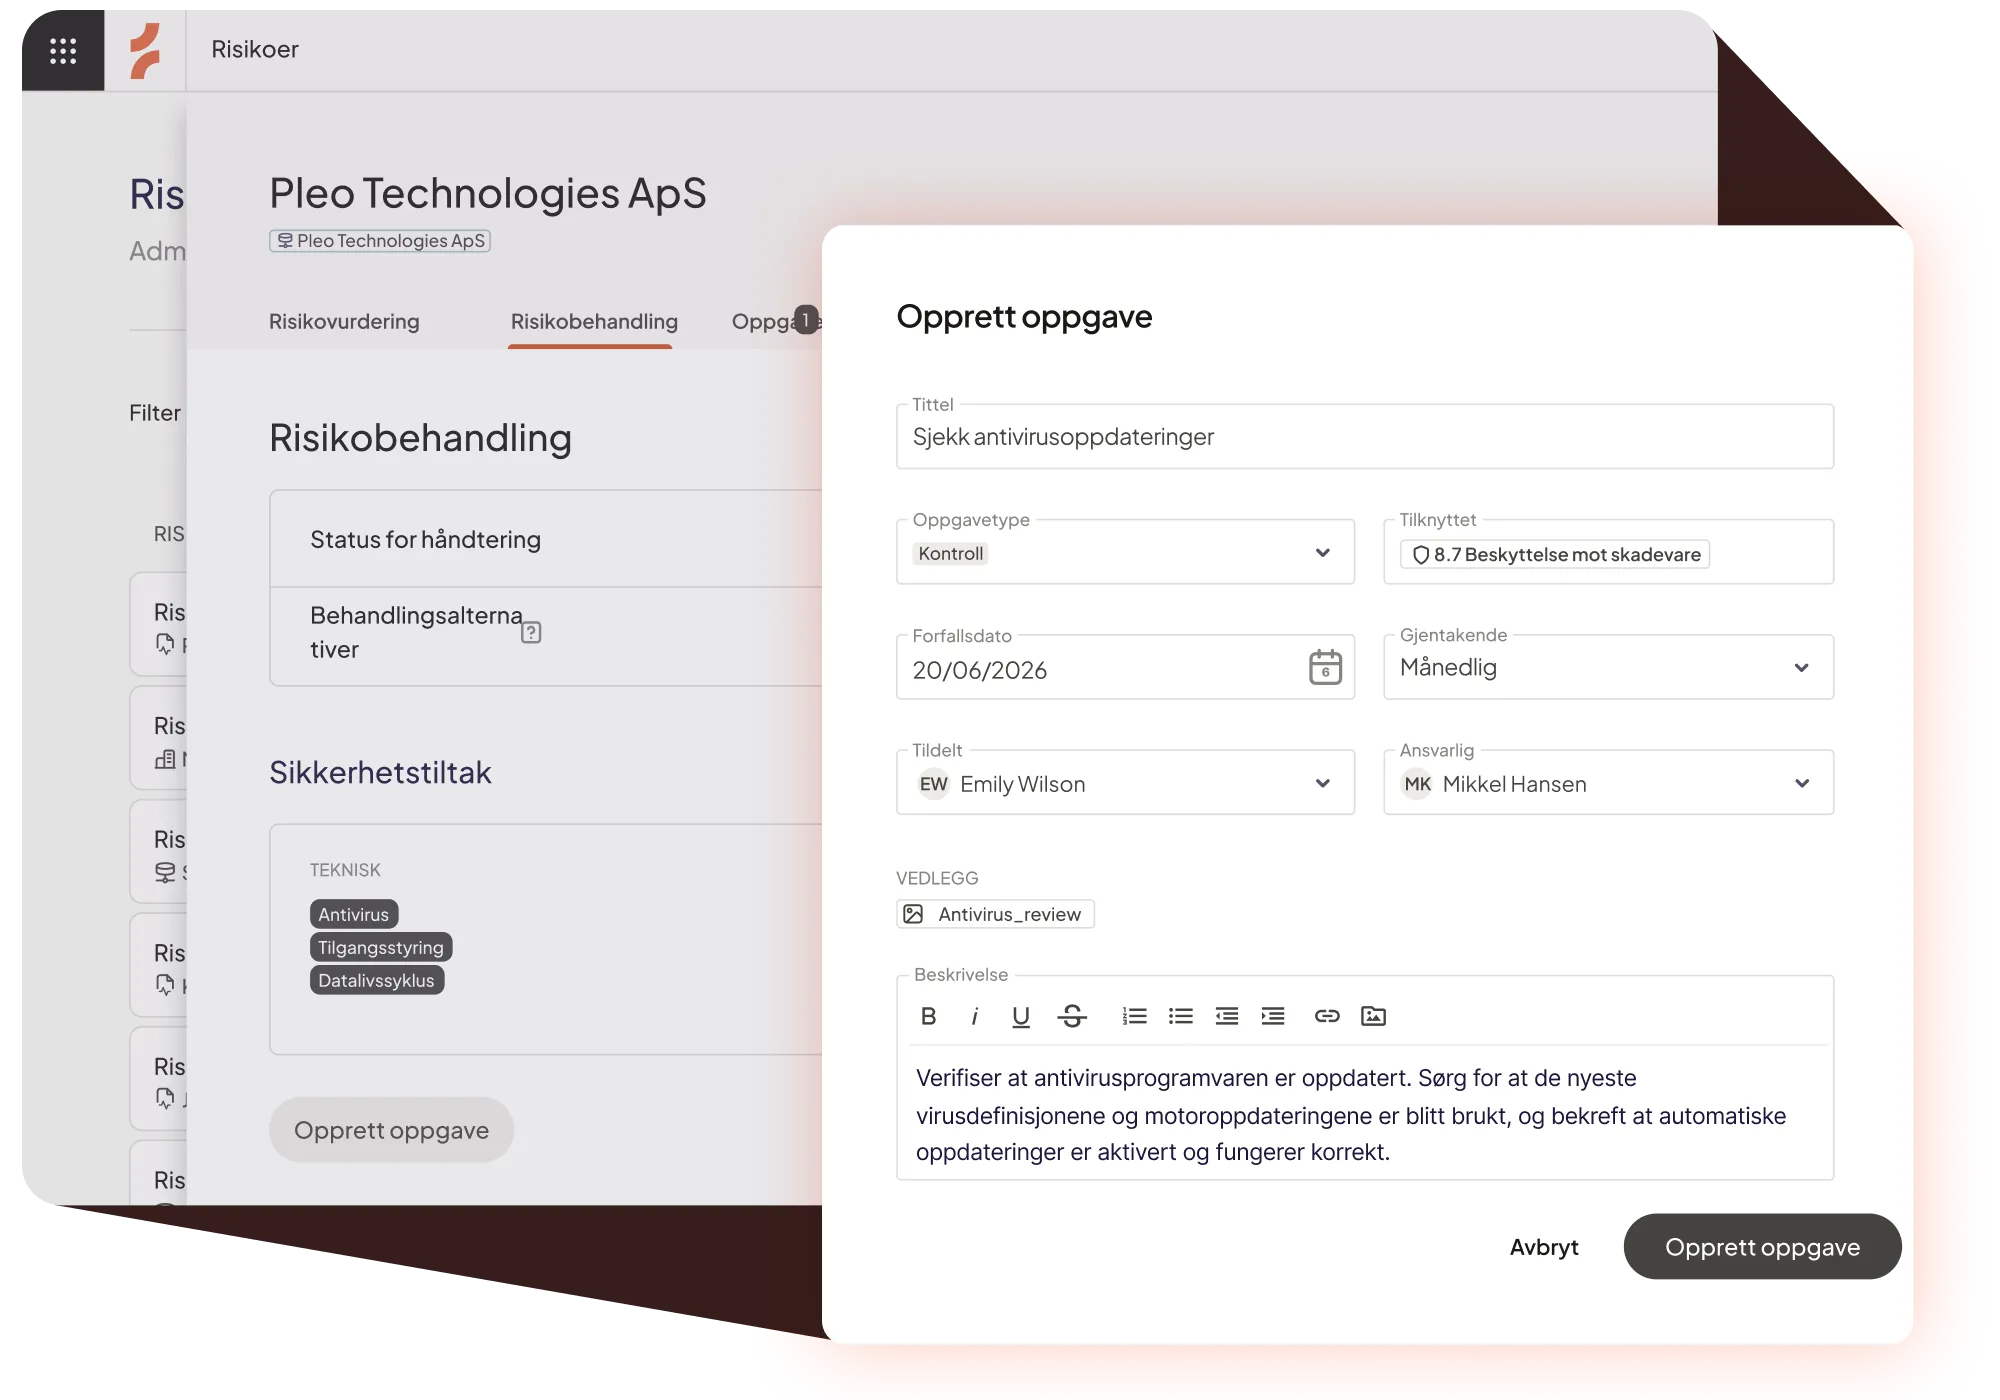
Tildel ansvar, opprett gjentakende oppgaver, følg opp forfallsdatoer og hold den årlige kontrollsyklusen i gang. Cerivo hjelper team med å holde oversikt over hva som krever oppfølging, uten å være avhengig av manuell oppfølging.
Se risiko i kontekst
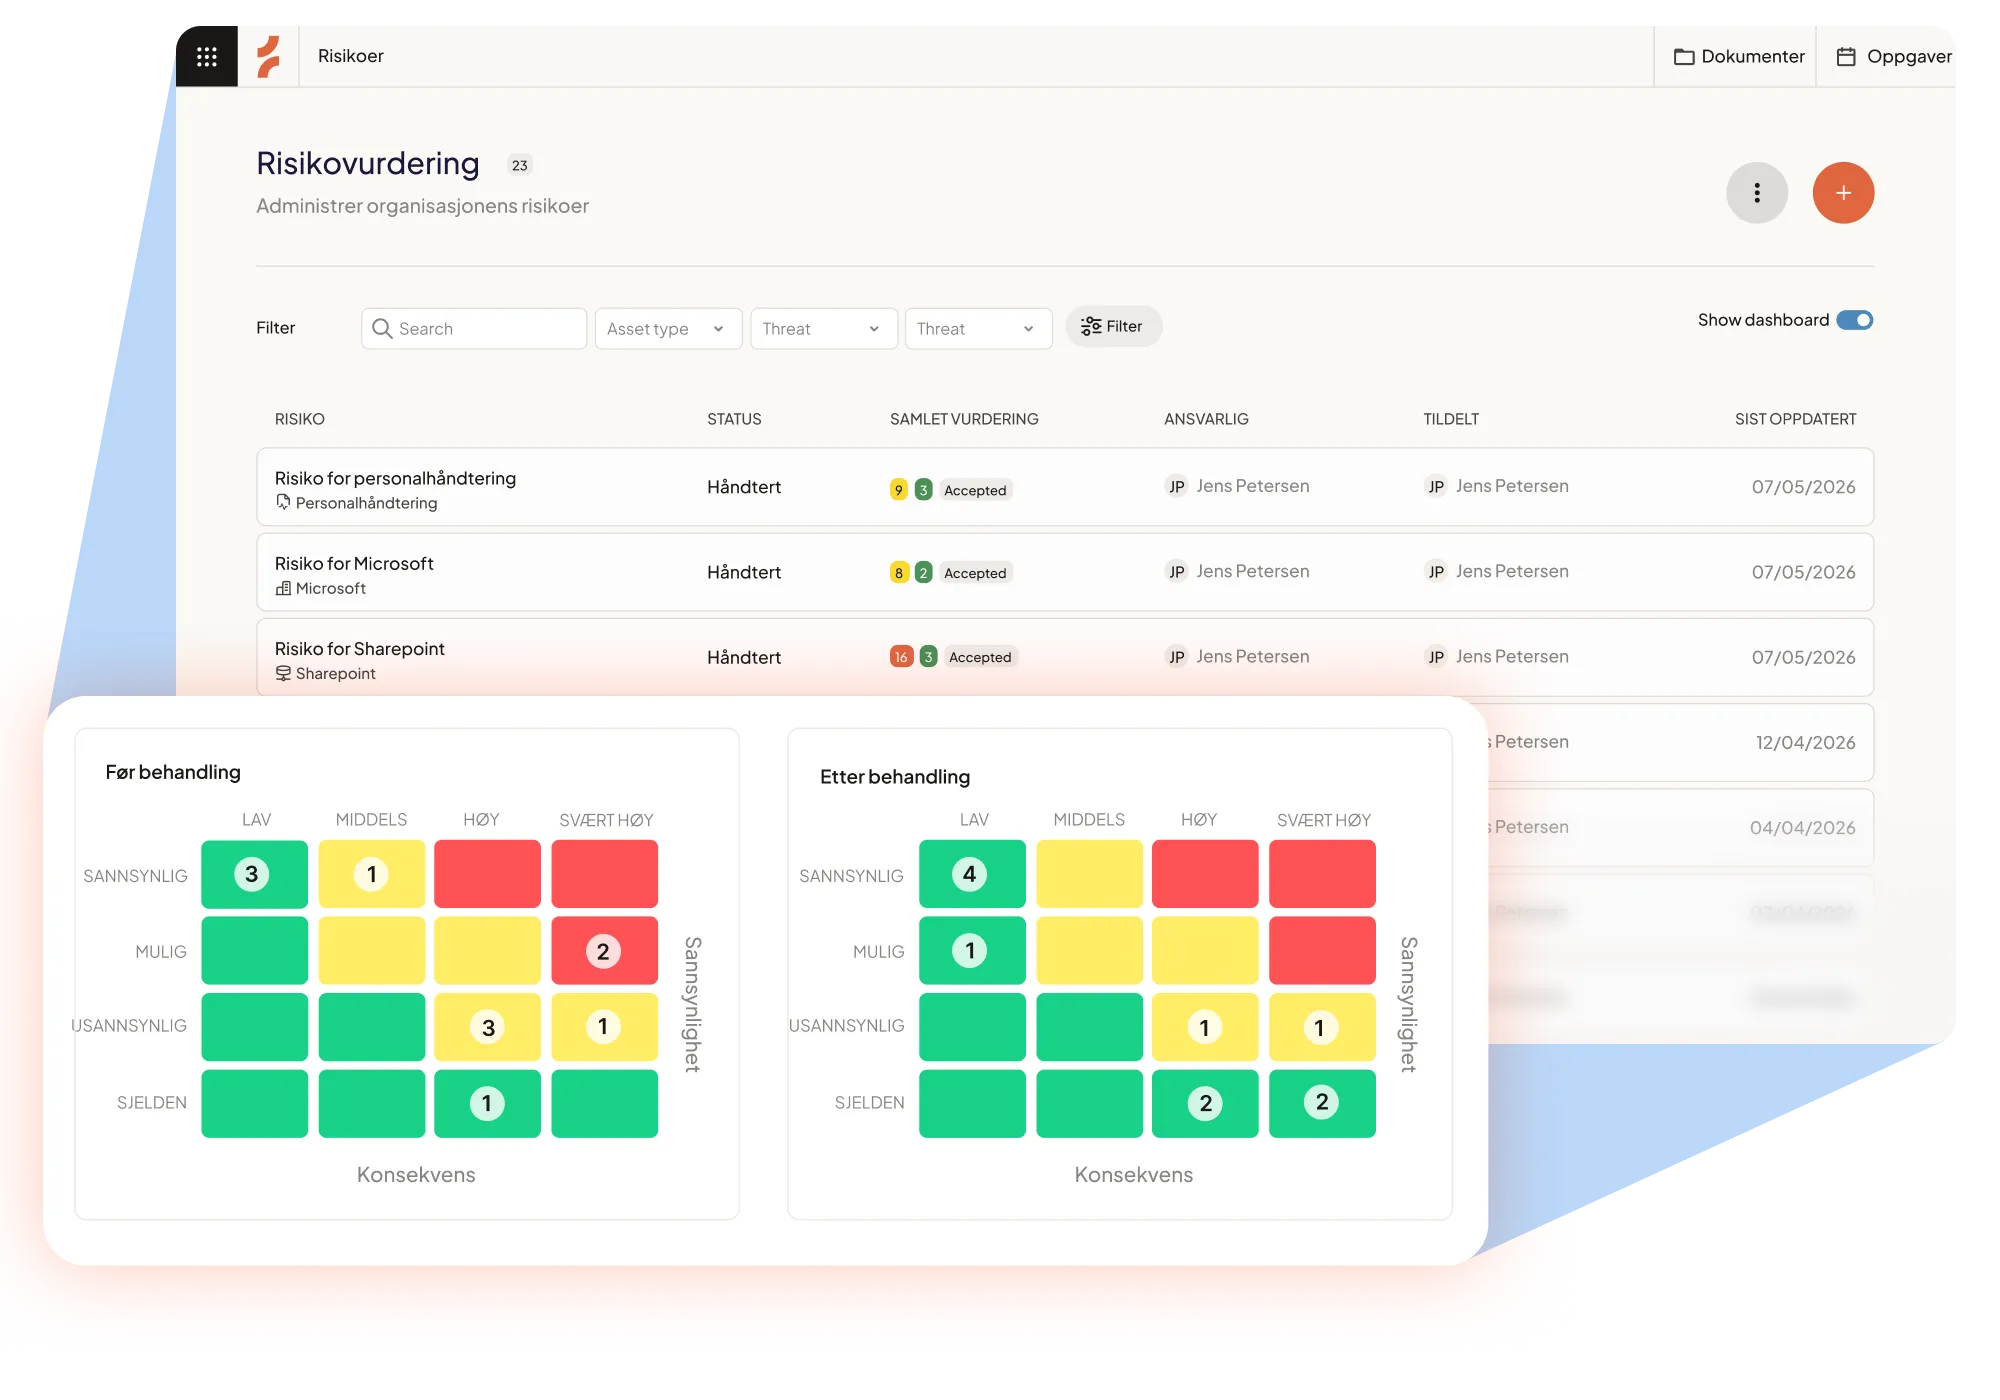
Koble risiko til kontroller, oppgaver, systemer og leverandører. Med bedre oversikt over trusler, svakheter og risikoreduserende tiltak kan teamet prioritere arbeidet ut fra det som er viktigst.
Gi ledelsen et klart overblikk
Følg opp implementeringsstatus, kontrollfremdrift, implementering av retningslinjer, hendelser og risikoeksponering på ett sted. Cerivo gjør det enklere å rapportere fremdrift, rette oppmerksomheten mot det som er viktigst og legge til rette for bedre beslutninger.
Tilpass systemet til din organisasjon
Start med ferdig oppsatte rammeverk eller lag dine egne. Cerivo gir deg struktur uten å tvinge deg inn i en rigid modell, slik at styringsoppsettet kan tilpasses hvordan virksomheten faktisk fungerer.
Vær klar for revisjon til enhver tid.
Generer Statement of Applicability (SoA) med ett klikk, følg opp status for kontrollimplementering og utarbeid rapporter for ledelsen eller eksterne revisorer, klare når det virkelig gjelder.
Utviklet for den daglige styringshverdagen.
Et ISMS er ikke et engangsprosjekt. Det er et kontinuerlig arbeid som krever tydelig ansvar, faste rutiner og god oversikt på tvers av team.
Cerivo er designet for å støtte den daglige virkeligheten
Med én tilkoblet plattform kan du:
- Last inn standardrammeverk raskt
- Tilpass kontrollsett
- Tildel og omfordel arbeid
- Opprett regelmessige kontrolloppgaver
- Spor evalueringer og oppfølging
- Overvåk implementeringen av retningslinjer
- Generer uttalelser og rapporteringsutdata
- Koble styringsarbeid på tvers av vurderinger, systemer, leverandører og hendelser
Det betyr mindre administrasjon, mindre fragmentering og mer tillit til arbeidet bak programmet ditt.
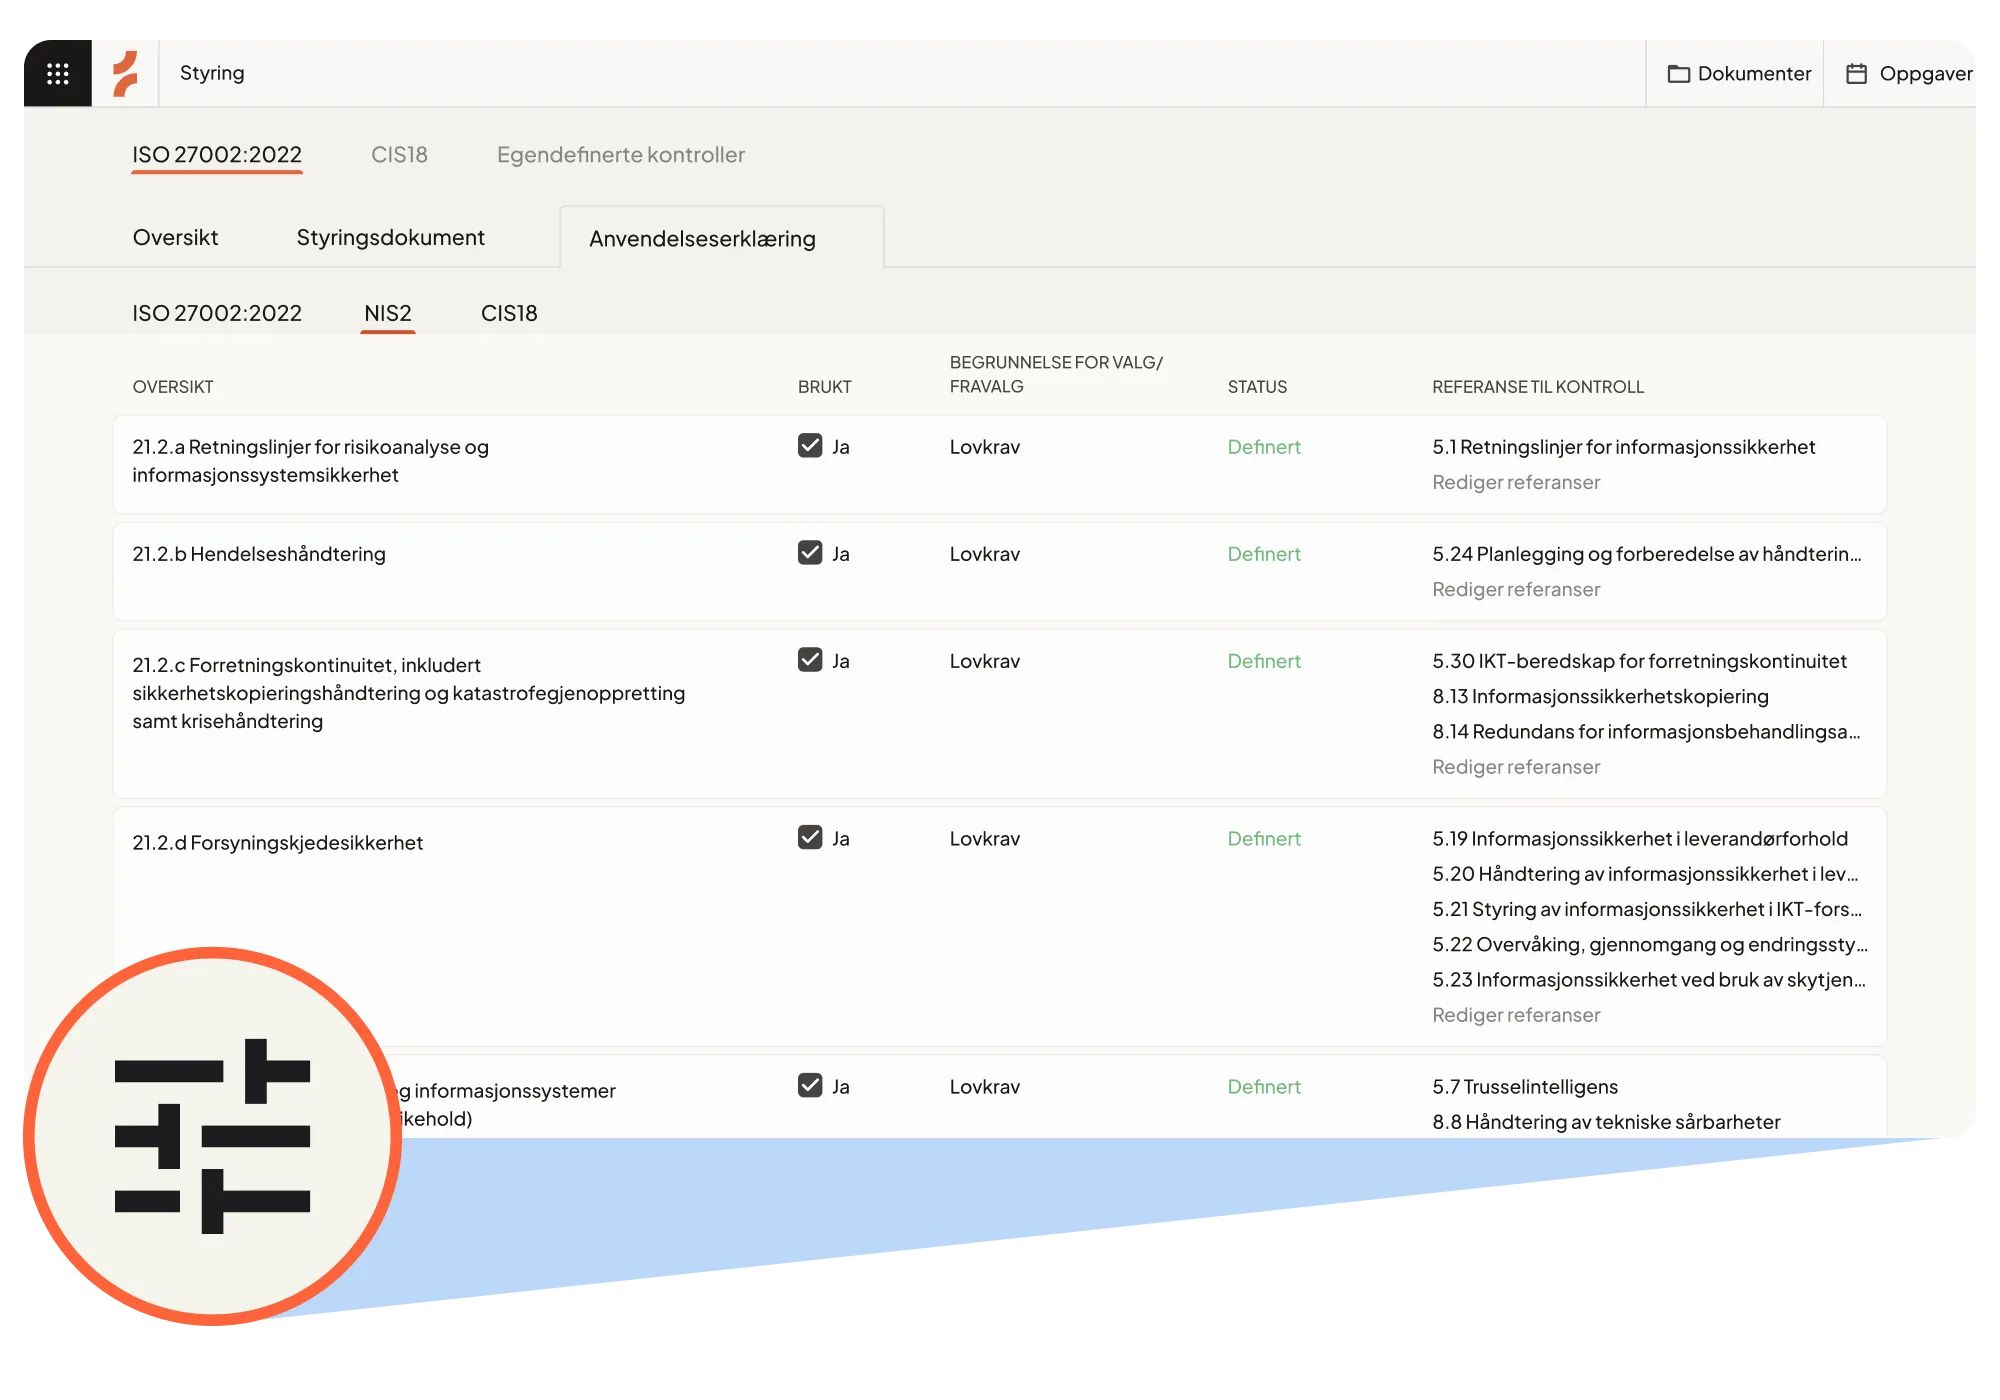
En tydeligere måte å administrere kontroller på
Cerivo hjelper deg med å svare på spørsmålene som er viktige:
- Vet vi hvilke kontroller som er på plass?
- Vet vi hvilke rammeverk de støtter?
- Vet vi hvem som eier dem?
- Vet vi hva som trenger oppmerksomhet videre?
- Kan vi tydelig vise fremdrift til revisorer og ledelsen?
Når svarene er enkle å finne, blir styringen mer håndterbar og mer nyttig for virksomheten.
Velg riktige kontroller basert på risiko
God styring handler ikke om å gjøre alt. Det handler om å vite hvor risikoen ligger, hvilke tiltak som er nødvendige, og hvordan man skal reagere med trygghet.
Cerivo hjelper deg med å ha en strukturert tilnærming til risikostyring ved å koble risikovurderinger til kontroller, ansvar og oppfølging. Teamet får oversikt over iboende risiko og restrisiko, kan se hvor risikoreduserende tiltak fungerer, og rette innsatsen mot områdene der den vil ha størst effekt.
Rapportering som hjelper folk å handle
God rapportering skal gjøre mer enn å oppsummere aktiviteter. Den skal hjelpe ledelsen med å forstå hvor ting står, hvor risikoen øker og hvor det er behov for beslutninger.
Cerivo samler status for informasjonssikkerhet, risiko, hendelser, kontroller og fremdrift i oppgaver på ett sted. Det gjør det enklere å rapportere tydelig og skape raskere forankring.
Viktige funksjoner
Rammeverksadministrasjon
Ta i bruk ISO 27001/2, NIS2, CIS 18, ISAE 3402 og andre vanlige rammeverk med en konsistent struktur, uten å måtte sette opp alt fra bunnen av.
Tilpassede rammeverk
Tilpass kontrollsett etter egne interne eller regulatoriske krav, ikke bare ferdige standarder.
Kontrollkartlegging
Koble én kontroll til flere rammeverk. Oppdater den én gang, og endringen gjenspeiles overalt hvor den gjelder – noe som reduserer gjentatt arbeid.
Risikostyring
Koble risikoer til kontroller og oppgaver som er utformet for å redusere dem, og spor om gjenværende risiko forbedres over tid.
Gjentakende oppgaver
Tildel gjentakende oppgaver med ansvarlige og forfallsdatoer. Oppgavene gjentas automatisk, slik at ingenting faller mellom revisjonssyklusene.
Revisjonshåndtering
Lagre dokumentasjon direkte i Cerivo, koblet til kontrollene som testes. Revisorer kan se hva som er på plass og hva som mangler, uten at dere trenger å bruke tid på å lete etter dokumentasjon.
Policyhåndtering
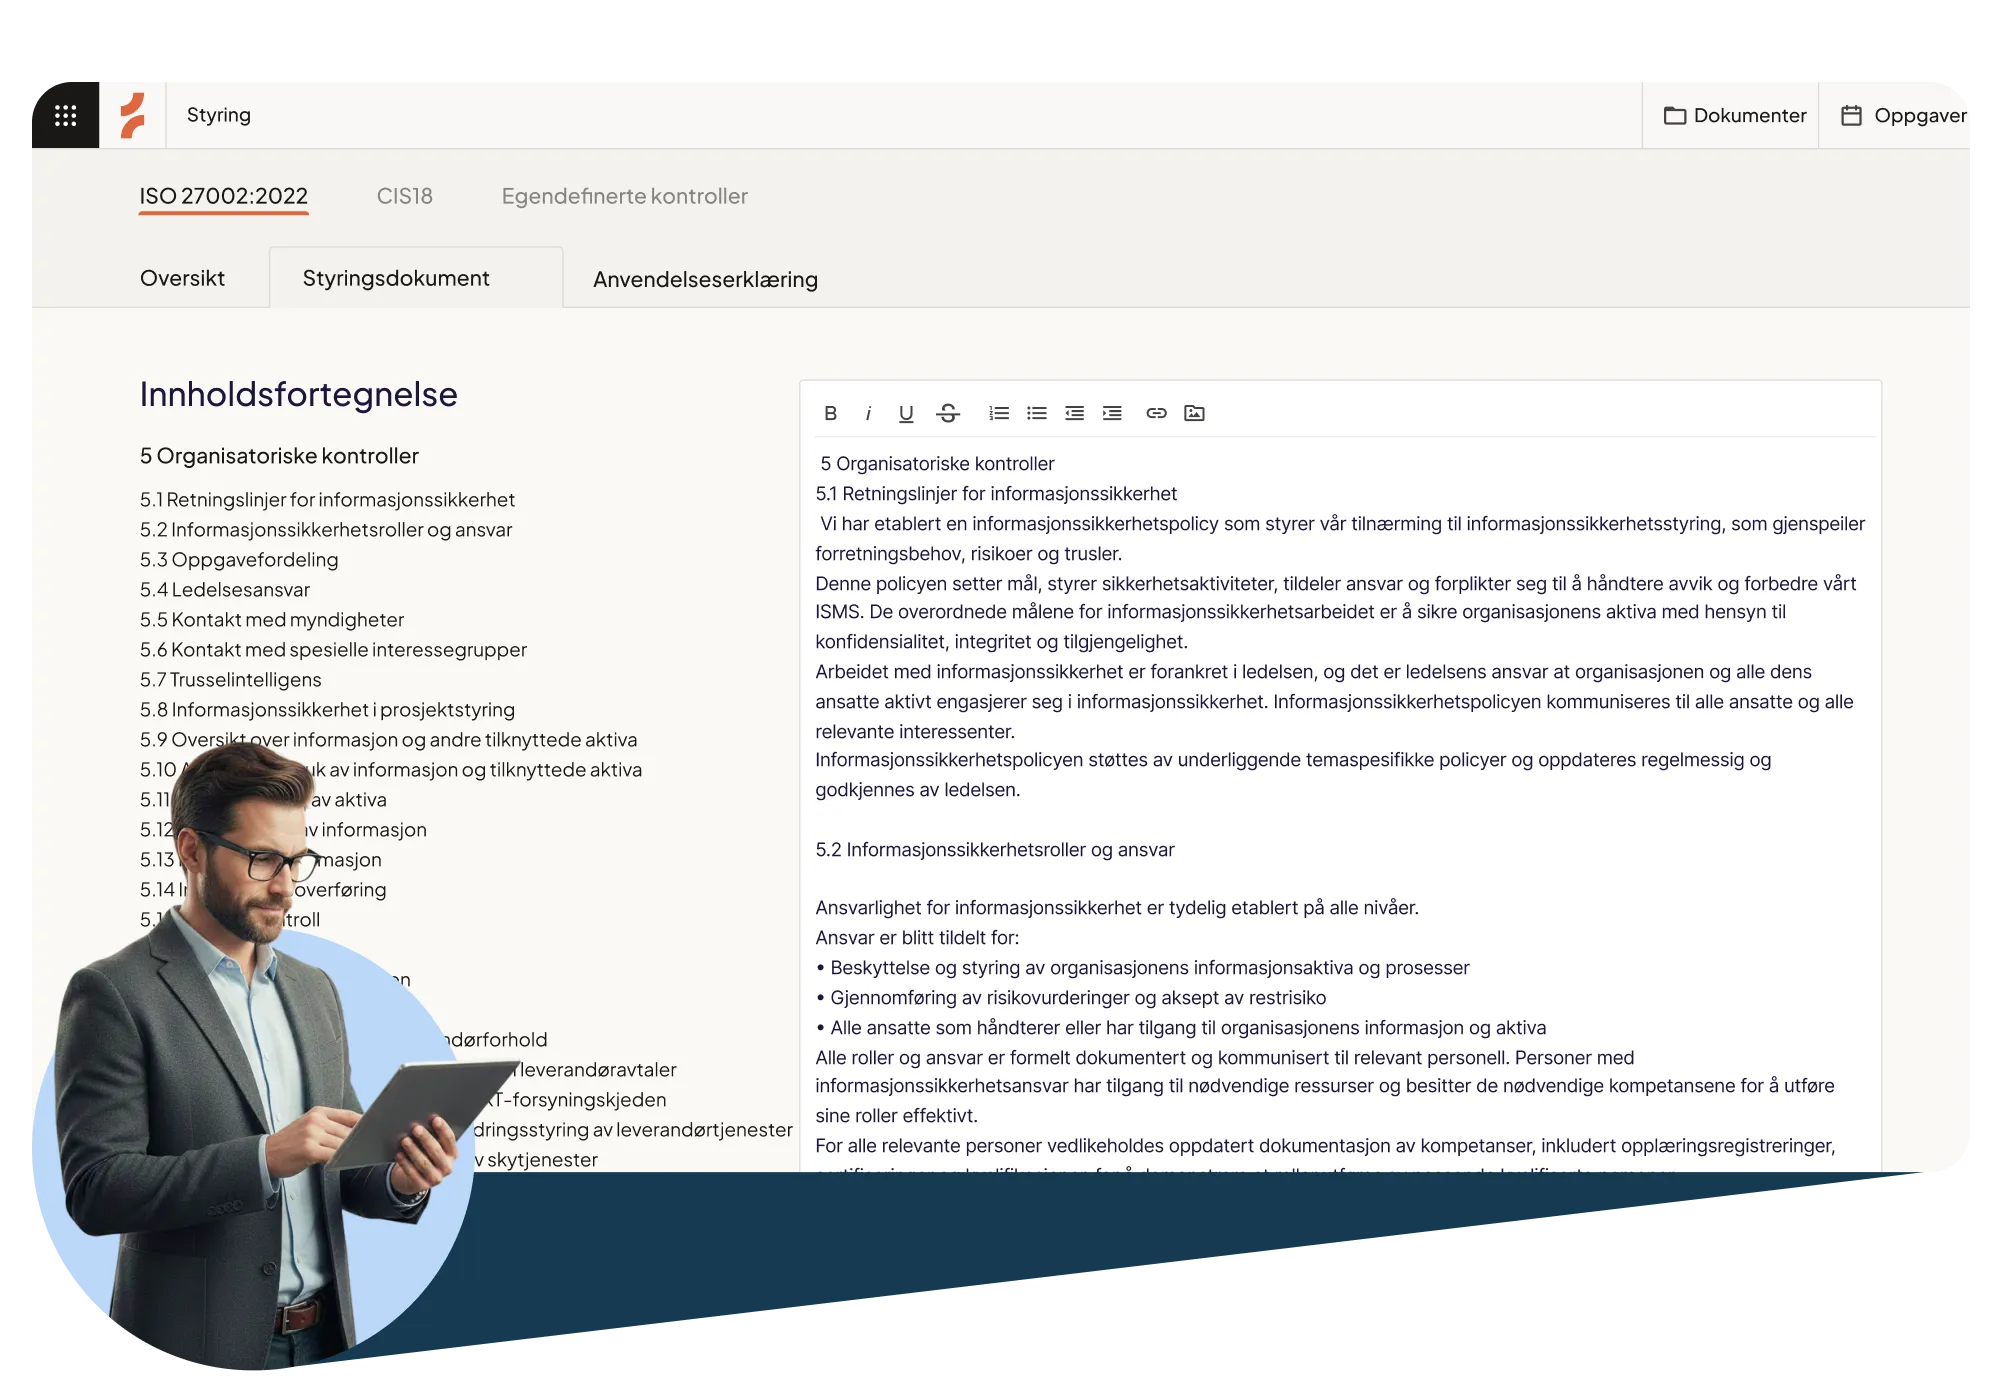
Opprett og vedlikehold retningslinjer som er koblet til kontrollene de støtter, slik at dokumentasjon og praktisk gjennomføring henger tydelig sammen.
Vedtakelse av retningslinjer
Følg opp hvem som har bekreftet hver retningslinje, og følg opp der implementeringen ikke er fullført. Nyttig for revisjoner og krav til opplæring og bevisstgjøring blant ansatte.
System- og leverandøroversikt
Vedlikehold et register over systemer og leverandører med tilhørende risikoer, kontroller og gjennomgangsplaner i én tilkoblet visning.
Sikkerhetshendelser
Loggfør hendelser, dokumenter underliggende årsaker og spor korrigerende tiltak frem til avslutning – alt knyttet til relaterte kontroller og risikoer.
Ledelsesrapportering
Vis status for kontroller, risikoeksponering, åpne oppgaver og implementering av retningslinjer i én samlet visning, utformet for beslutninger i ledelsen, ikke bare statusoppdateringer.
Integrasjoner og tilgang
Koble Cerivo til eksisterende verktøy med rollebasert tilgang, slik at hver bruker ser det som er relevant for deres ansvarsområder.
Én plattform. Tydeligere styring
Cerivo samler arbeid med styring, risiko og compliance i ett sammenhengende system, slik at team kan holde oversikt, redusere friksjon og komme videre med trygghet.
Vit hvor du står. Handle ut fra det som betyr noe. Vær forberedt på hva som kommer etterpå.
Ofte stilte spørsmål

Et ISMS (Information Security Management System) definerer hvordan en organisasjon håndterer informasjonssikkerhetsrisikoer, kontroller og styring kontinuerlig – ikke bare under revisjon. Uten en strukturert tilnærming fragmenteres sikkerhetsarbeidet på tvers av rammeverk, team og verktøy, noe som gjør det vanskeligere å opprettholde kontrolleierskap, spore gjenværende risiko og demonstrere samsvar. Cerivo samler denne strukturen i én tilkoblet plattform.
Cerivos løsning for informasjonssikkerhet og ISMS støtter hele prosessen frem mot ISO 27001-sertifisering, den internasjonalt anerkjente standarden for etablering og vedlikehold av et ISMS. Løsningen inkluderer ferdig oppsatte kontrollsett basert på ISO 27002:2022, generering av Statement of Applicability (SoA), styringsdokumentasjon og løpende kontrolloppgaver. Cerivo er utviklet for kontinuerlig drift og vedlikehold av ISMS-et, ikke bare for selve sertifiseringsprosessen.
En Statement of Applicability (SoA) er et obligatorisk dokument etter ISO 27001 som lister alle relevante ISO 27002-kontroller, dokumenterer hvilke som gjelder for virksomheten og begrunner eventuelle unntak. SoA-en kobler risikovurdering til risikohåndtering ved å dokumentere virksomhetens aktive beslutninger knyttet til informasjonssikkerhet. Cerivo genererer SoA-en direkte fra plattformen, koblet til kontrollstatus og revisjonsbevis.
Cerivos løsning for informasjonssikkerhet inkluderer ferdig oppsatt støtte for de mest brukte rammeverkene innen informasjonssikkerhet og cybersikkerhet, inkludert ISO 27001/2, NIS2, CIS 18, ISAE 3402 og DORA. Cerivo gjør det også mulig å bygge tilpassede rammeverk basert på interne eller bransjespesifikke compliance-krav. Gjennom kobling på tvers av rammeverk kan Cerivo håndtere kontroller på ett sted og automatisk koble dem til alle relevante rammeverk, slik at du unngår dobbeltarbeid.
Cerivos løsning for informasjonssikkerhet bruker kobling av kontroller på tvers av rammeverk, slik at én enkelt kontroll kan kobles til flere rammeverk for informasjonssikkerhet samtidig, inkludert ISO 27001, NIS2, DORA og CIS 18, samtidig. Når du håndterer compliance innen informasjonssikkerhet på tvers av rammeverk, sørger Cerivo for at oppdateringer, oppgaver og statusendringer automatisk gjenspeiles i alle tilknyttede rammeverk. Dette gjør Cerivo til et sammenhengende alternativ til å håndtere compliance for informasjonssikkerhet i separate regneark eller siloiserte verktøy.
Cerivo kobler risikovurderinger innen informasjonssikkerhet direkte til kontroller, oppgaver, systemer og leverandører, slik at teamet får et helhetlig bilde av hvor risikoen ligger og hvordan den håndteres. Teamet kan følge utviklingen i både iboende risiko og restrisiko over tid, se effekten av risikoreduserende tiltak før og etter implementering, og prioritere innsatsen der risikoeksponeringen er høyest. Risikostyringen er integrert med det øvrige ISMS- og informasjonssikkerhetsarbeidet, i stedet for å håndteres i et separat verktøy eller regneark.
Ja. Cerivo er utviklet for å gjøre forberedelsene til ISO 27001-revisjon enklere og mer kontinuerlige, i stedet for en sisteinnspurt. Revisjonsbevis lagres direkte i plattformen og kobles til de spesifikke kontrollene som testes. Interne og eksterne revisorer får en tydelig oversikt over hva som er implementert, hva som mangler og hva som fortsatt må følges opp. Cerivo genererer også styringsdokumentasjon og Statement of Applicability (SoA) som er klare for revisjon.
Cerivo samler status for kontrollimplementering, risikoeksponering, åpne oppgaver, implementering av retningslinjer og hendelsesdata i én samlet rapporteringsvisning. Dette gir ledelsen og styret informasjonen de trenger for å ta beslutninger, ikke bare følge med på aktiviteter. Rapportene genereres direkte fra oppdaterte data i plattformen, slik at det ikke er nødvendig å manuelt sammenstille statusoppdateringer fra flere kilder før styremøter eller ledelsesgjennomganger.
Den viktigste forskjellen mellom Cerivo og regneark er sammenhengen mellom informasjonen. Regneark holder informasjonssikkerhetsdata adskilt i ulike filer, der rammeverk, kontroller, risikoer, oppgaver og leverandører forblir frakoblet, og endringer ett sted ikke gjenspeiles andre steder. Cerivos løsning for informasjonssikkerhet og ISMS kobler alt sammen i ett samlet system, slik at endringer i risiko automatisk gjenspeiles i tilknyttede kontroller og oppgaver. Det eliminerer fragmentering og gir sikkerhetsteamet en pålitelig og oppdatert oversikt over virksomhetens informasjonssikkerhet.